让 Claude 半夜自己干活,只有两条路
文章探讨了让 Claude 无人值守工作的两种安全路径:一是使用隔离的闲置机器给予完全权限;二是在现有机器上通过严格参数限制权限。作者通过分析两种方案的适用场景和风险控制,提出了“爆炸半径”公式,并给出了具体的实施建议和避坑指南。
文章探讨了让 Claude 无人值守工作的两种安全路径:一是使用隔离的闲置机器给予完全权限;二是在现有机器上通过严格参数限制权限。作者通过分析两种方案的适用场景和风险控制,提出了“爆炸半径”公式,并给出了具体的实施建议和避坑指南。
本文介绍了 Claude Code 中的“循环”概念,即智能体重复执行任务直到满足停止条件。文章详细讲解了基于回合、基于目标、基于时间和主动式四种循环类型,并提供了相应的使用场景与示例。同时,文章还分享了保持代码质量和管理 Token 用量的最佳实践,帮助开发者高效利用 Claude Code 完成复杂的自动化任务。
本文介绍了如何通过构建 Claude Code 系统来大幅提升开发效率。作者分享了三个核心实践:建立行为规范(如使用 CLAUDE.md)、定义特定角色(如 Explore 和 Plan)以及利用 /goal 命令实现自动化。通过这些方法,可以将项目维护成本降至最低,实现真正的“人负责判断,系统负责执行”。
文章分享了作者利用 Codex 进行夜间代码自动化的实战经验。核心观点是:不能将 Codex 视为可随意许愿的全能工程师,而应通过清晰的任务边界、明确的范围限制和严格的验收标准(如 AGENTS.md),将其转化为高效执行者。文章详细列举了适合夜间运行的任务(如安全审计、补测试、更新文档)和应避免的任务(如产品判断、大重构),并提供了具体的 Prompt 模板和验收流程。
本文作为系列第四篇,聚焦于 Skill 的工程化高阶玩法与团队协作。文章探讨了显式与隐式调用、技能链组合等技巧,并提出将 Skill 视为代码进行版本控制和持续优化。同时,针对团队场景,建议建立统一技能库,引导成员从使用者成长为 AI 工程师,以实现研发效能的质变。
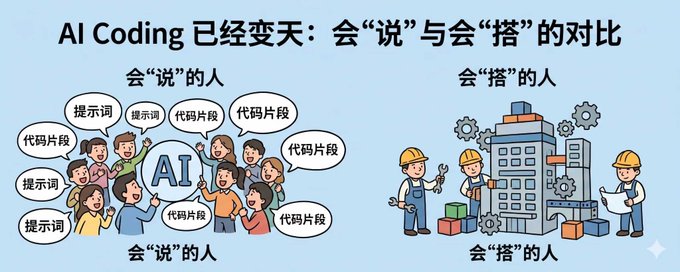
文章指出 2026 年 AI Coding 的瓶颈已从模型能力转向工程范式。通过 OpenAI、Stripe 等案例,阐述了从 Prompt Engineering、Context Engineering 到 Harness Engineering 的演进。Harness Engineering 强调通过结构化知识、机械化约束、可观测性注入等五大支柱,构建让 AI 可靠工作的环境。作者提出人类角色应从“写代码”转变为设计让 AI 干活的系统。