Wiki 知识库

全部文档 / 标签: 安全护栏

3 篇
清除

我问了 100 个开发者敢不敢给 AI 开 Full Access,结果评论区让我彻底破防了

作者在 X 上发起调查,询问开发者是否敢给 AI Agent 开启 Full Access(全权限自动执行),收到 100 多条回复后发现超过 85% 的重度玩家都在开全权限运行。文章总结了敢开全权限的三大理由:频繁确认打断工作流、手动确认只是心理安慰(确认疲劳)、翻车需靠工程兜底而非人眼审查。并详细介绍了 Claude Code、Codex、Gemini、DeepSeek、ZCode 五大工具的全权限开启方式与安全护栏配置,最后给出保命三件套:终端拦截器 dcg、Git 高频提交与备份、容器/虚拟机环境隔离,实现高效与安全的平衡。

技术 › Agent Kimberly 2026-10-1214.6 KB 4.5K 26 84

BestBlogs 早报 · 09-15|Vercel Eve 开源,Greg Brockman 谈取舍,安全改造老代码

本期早报围绕 AI Agent 的工程实践与产业趋势展开:一是 Addy Osmani 提出在遗留代码库中安全使用 Agent 的分区流程,强调人画分区、特征测试锁定行为、删净旧路径才算完成;二是 Vercel 复盘内部数据智能体四代演进,最终借助 Claude Code 与文件系统方案将评估分数翻倍,并将经验开源为 Eve 框架;三是 OpenAI 联合创始人 Greg Brockman 宣布 AGI 时代已至,探讨算力、安全与普及的同步推进。速览部分涵盖 PostHog 的 Bash 安全护栏、Recursive 的递归自我改进、腾讯的上下文工程参考、鹿客的 AI 原生组织改造及 AI 眼镜的集成瓶颈等内容。

技术 › Agent ginobefun 2026-09-1526.2 KB 9.2K 2 84

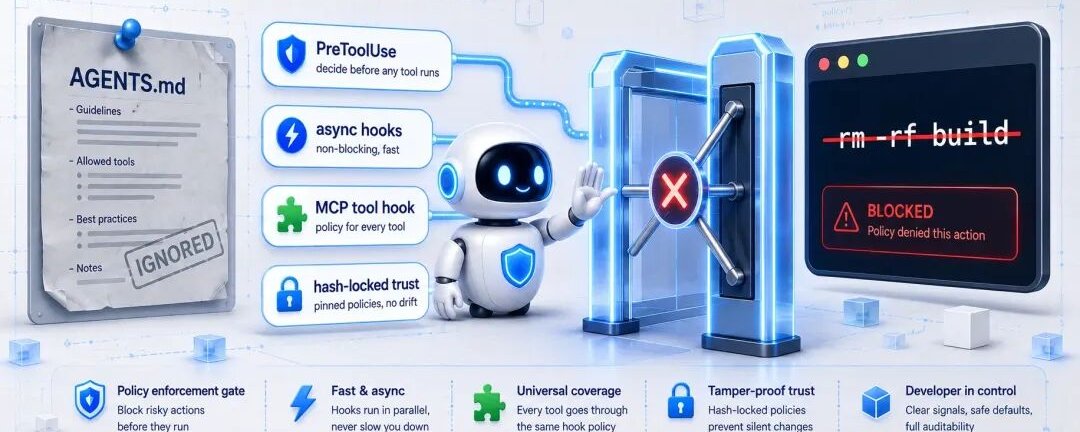
Codex 的 hook 能异步跑了,还能直接调 MCP 工具,让 AI 守规矩终于不靠自觉!

文章介绍了 OpenAI 对 Codex hooks 机制的重大升级:hook 现在支持异步执行和直接调用 MCP 工具。作者将 hooks 比作'闸机',与 AGENTS.md、Skill 这类'规章制度'不同,它能在运行时真正拦截工具调用。文章详细讲解了 11 个事件类型(SessionStart、PreToolUse、PermissionRequest、PostToolUse、Stop 等)的触发时机与拦截姿势,配置文件的加载规则、异步 hook 的限制(最多 8 个并发、无法拦截)、MCP 工具 hook 的占位符机制,以及基于哈希绑定的信任机制。作者强调 hooks 是有用的护栏而非完整安全边界,真正防越权还需沙箱和权限体系配合。

技术 › Codex sitin 2026-09-0511.1 KB 5.5K 5 85