给 AI 智能体做零信任:每一步都要验证
文章探讨了 AI 智能体面临的安全风险,指出其自主性、工具调用、自然语言理解、记忆和多智能体协作等特性放大了攻击面。作者主张采用零信任架构,默认不信任、持续验证,并从身份、权限、隔离、审计、恢复和治理八个方面提出落地建议,强调安全设计应追求让攻击'做不到'而非'做起来麻烦'。
文章探讨了 AI 智能体面临的安全风险,指出其自主性、工具调用、自然语言理解、记忆和多智能体协作等特性放大了攻击面。作者主张采用零信任架构,默认不信任、持续验证,并从身份、权限、隔离、审计、恢复和治理八个方面提出落地建议,强调安全设计应追求让攻击'做不到'而非'做起来麻烦'。
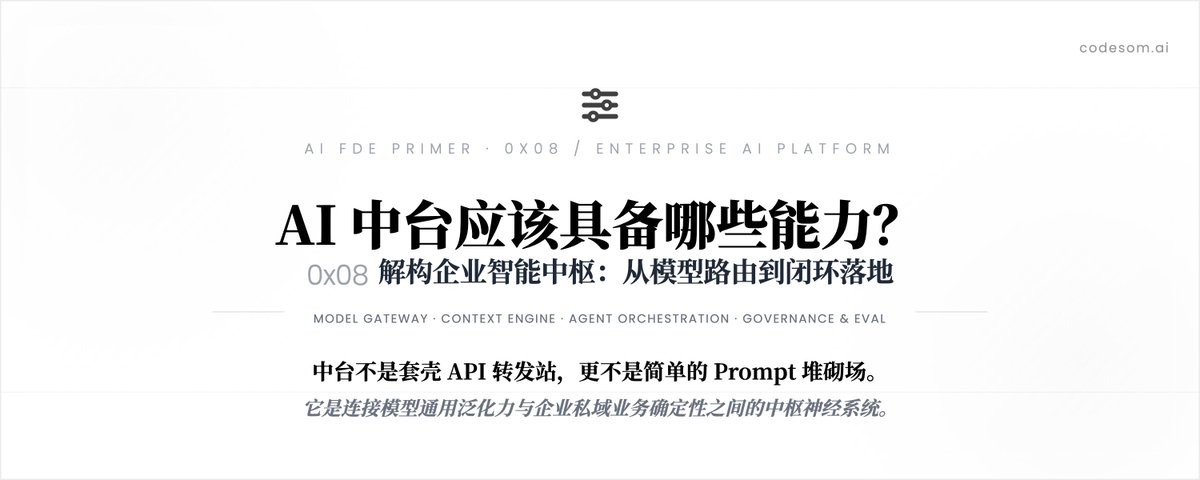
文章系统介绍了 Palantir AIP(AI 中台)的端到端架构,阐述其如何将生成式 AI 安全接入企业运营。核心是围绕 Ontology 构建完整闭环,涵盖十二类能力:安全的大模型接入、端到端可观测性、上下文工程、Ontology 系统、向量与计算服务、安全治理、智能体生命周期管理、运营自动化、开发环境、人机协同应用、打包发布部署以及企业自动化。文章强调 AI 中台的重点不是单独调用模型,而是建立从模型接入到产品交付的完整体系,并让安全、治理与可观测性贯穿始终。
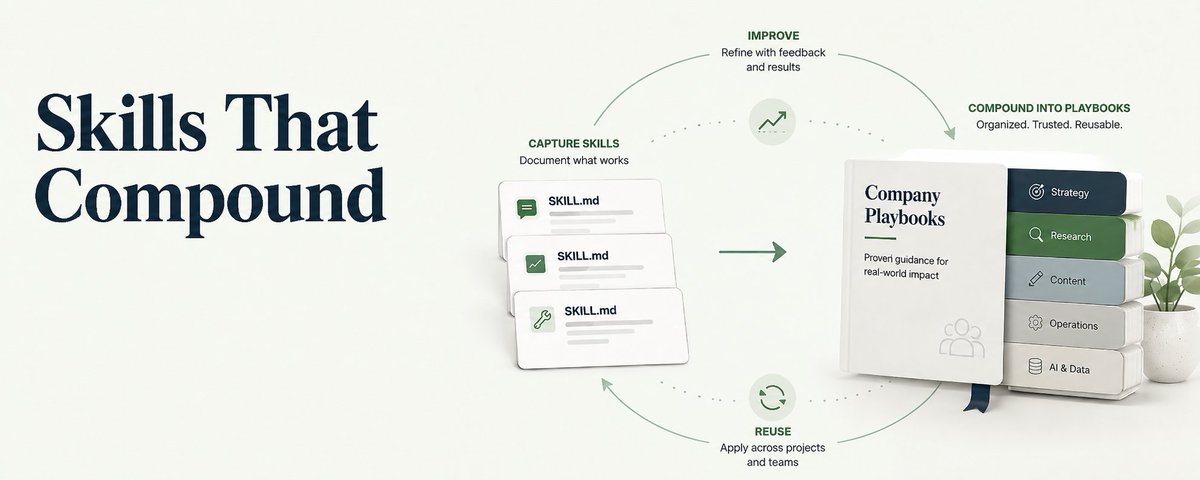
本文介绍了企业构建共享AI技能库的实践指南。Agent Skill是可移植的程序性知识包,能教会智能体可靠地执行特定任务。作者指出技能通常由个人创建而未被公司充分利用,共享技能库可将其转变为可版本化、可发现的公司资产,是成为AI原生公司最容易的第一步。文章涵盖了Anthropic推出的开放技能标准格式、安全问题(Snyk研究显示37%的技能存在安全缺陷)、以及私有GitHub仓库和企业级技能注册工具等实施方案。