Secure agents: architecture and sandboxing
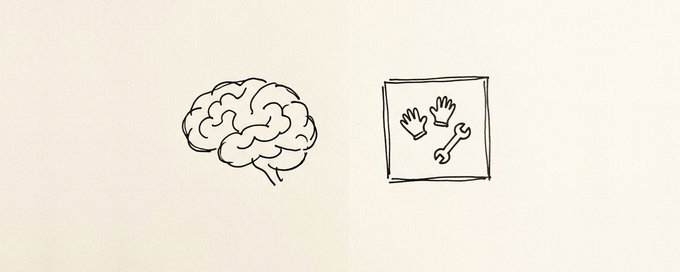
文章探讨生产级 AI Agent 的安全架构与沙箱配置。作者指出行业安全事件多源于提示注入、凭证暴露和开放网络访问,并提出核心方案:“大脑与双手分离”架构——将 harness、会话状态和凭证放在沙箱外部的可信基础设施上,沙箱内的代码通过出口代理按需注入凭据。沙箱配置方面,文章对比容器、gVisor、MicroVM 和完整 VM 四级隔离方案,推荐 MicroVM;建议沙箱短生命周期、默认拒绝出站流量并采用白名单代理,同时需在沙箱外部进行日志监控并配备可即时生效的 kill switch,以实现结构性的安全保障。