Vibe Coding 做出来的 App 上线检查清单
文章针对用 AI 快速搭建 App(Vibe Coding)后常见的隐患,提出上线前按风险分 6 层自查的清单:密钥泄露、数据越权(RLS/IDOR)、成本与支付、稳定性异常场景、合规审核(App Store 与国内上架要求)、上线后监控与回滚。每层提供可复制的命令、SQL 或提示词,建议用 Claude Code 先做安全审计但需人工验证越权测试和支付流程,最后附一份上线前贴墙检查清单。
文章针对用 AI 快速搭建 App(Vibe Coding)后常见的隐患,提出上线前按风险分 6 层自查的清单:密钥泄露、数据越权(RLS/IDOR)、成本与支付、稳定性异常场景、合规审核(App Store 与国内上架要求)、上线后监控与回滚。每层提供可复制的命令、SQL 或提示词,建议用 Claude Code 先做安全审计但需人工验证越权测试和支付流程,最后附一份上线前贴墙检查清单。
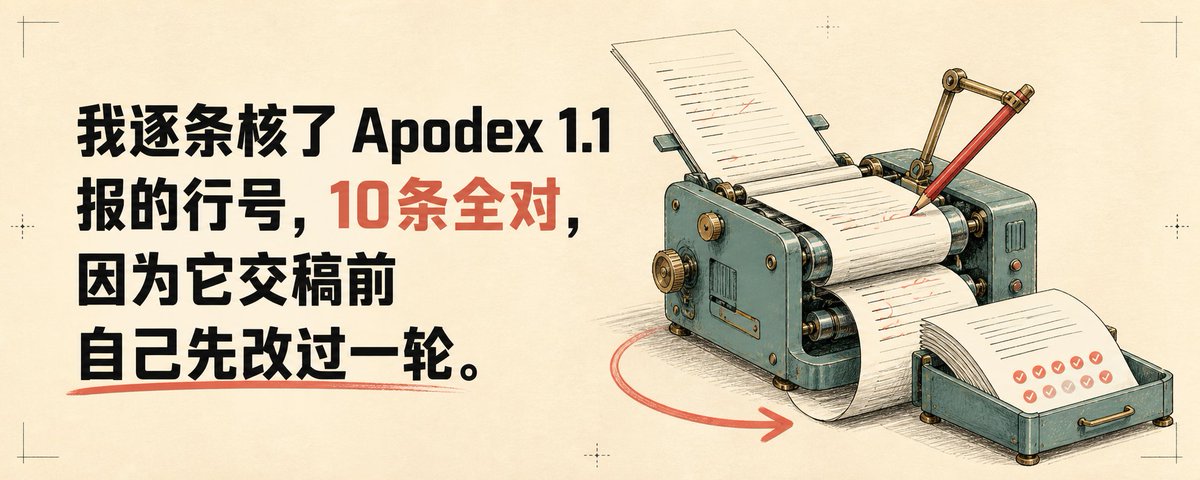
作者用 Apodex 1.1 对 modelcontextprotocol/servers 的三个参考实现做安全审计实测,并以 Apodex 提出的六条标准(理解目标、真实环境动手、长链条任务状态、处理新反馈、失败自修复、结果可核查)逐一验证。测试中多 subagent 并行推进、可中途切换威胁模型并仲裁内部结论分歧、三次撞墙均自行修复。最终交付30条清单,作者抽验10条行号全部准确,关键在于交稿前的 Statement Review 自查机制抓出并修正了多处错误。结论:五条通过、一条有条件通过,工具的可验证性和自我纠错能力表现出色。
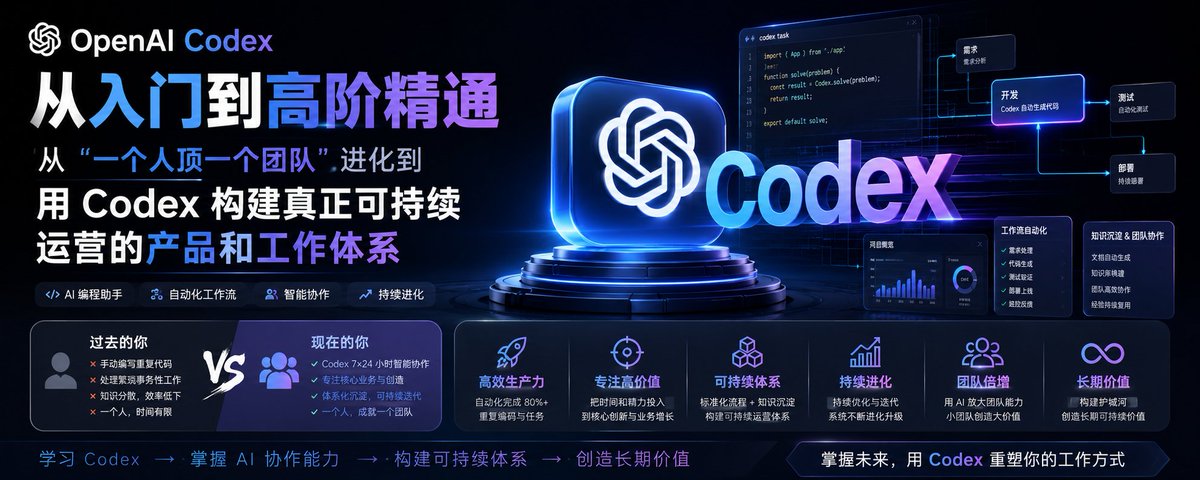
本指南旨在帮助读者从熟练用户进化为 Codex 精通者,核心是掌握从“用工具”到“建系统”的思维跃迁。文章详细阐述了如何通过封装 Skill、维护知识库和自动化复盘构建复利飞轮;并深入讲解了利用 Sub Agents 进行大规模遗留代码现代化、建立自动化安全审计体系、以及优化 Automation 性能与成本的高级实战技巧,最终助你搭建个人 AI 操作系统。
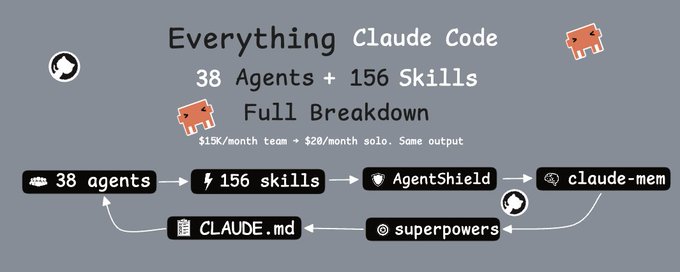
文章介绍了一个名为 ECC 的 Claude Code 配置包,该工具帮助开发者在黑客松中快速构建产品。ECC 包含 38 个专用 Agent 和 156 个技能,配备 AgentShield 安全审计系统。配合 claude-mem 和 Superpowers 等工具,可实现会话记忆和规范思考,大幅降低开发成本并提升效率,有望替代昂贵的开发团队。