让 Claude 半夜自己干活,只有两条路
文章探讨了让 Claude 无人值守工作的两种安全路径:一是使用隔离的闲置机器给予完全权限;二是在现有机器上通过严格参数限制权限。作者通过分析两种方案的适用场景和风险控制,提出了“爆炸半径”公式,并给出了具体的实施建议和避坑指南。
文章探讨了让 Claude 无人值守工作的两种安全路径:一是使用隔离的闲置机器给予完全权限;二是在现有机器上通过严格参数限制权限。作者通过分析两种方案的适用场景和风险控制,提出了“爆炸半径”公式,并给出了具体的实施建议和避坑指南。
文章通过解读 Anthropic、吴恩达和微软 CEO 纳德拉关于“Loop(循环)”的不同视角,构建了一个三层模型:一楼关注技术执行效率,二楼关注人机分工与方向,三楼关注“Token 资本”与组织复利。作者指出,完整的 AI 工作流应融合这三层,并针对独立开发者提出了具体建议,强调沉淀判断力而非工具用法,以构建可跨模型迁移的专属资产。
本文介绍了 Claude Code 中的“循环”概念,即智能体重复执行任务直到满足停止条件。文章详细讲解了基于回合、基于目标、基于时间和主动式四种循环类型,并提供了相应的使用场景与示例。同时,文章还分享了保持代码质量和管理 Token 用量的最佳实践,帮助开发者高效利用 Claude Code 完成复杂的自动化任务。
本文介绍了如何通过构建 Claude Code 系统来大幅提升开发效率。作者分享了三个核心实践:建立行为规范(如使用 CLAUDE.md)、定义特定角色(如 Explore 和 Plan)以及利用 /goal 命令实现自动化。通过这些方法,可以将项目维护成本降至最低,实现真正的“人负责判断,系统负责执行”。
文章分享了作者利用 Codex 进行夜间代码自动化的实战经验。核心观点是:不能将 Codex 视为可随意许愿的全能工程师,而应通过清晰的任务边界、明确的范围限制和严格的验收标准(如 AGENTS.md),将其转化为高效执行者。文章详细列举了适合夜间运行的任务(如安全审计、补测试、更新文档)和应避免的任务(如产品判断、大重构),并提供了具体的 Prompt 模板和验收流程。
作者分享了将 AI Agent 从 Demo 推向生产环境过程中遇到的四个“深坑”:Function Calling 的不可预测性需加代码校验兜底;多步任务必须引入状态机和 checkpoint 防止重复执行或死无对证;记忆管理需分层以解决 token 爆炸和“丢失中间”问题;权限控制是最大风险,需防范 prompt injection 并建立分级审计机制。
文章介绍了提升 Codex 使用效率的五个实用技巧:开启 Memory 功能以记住个人工作习惯;编写 AGENTS.md 固化项目规则;使用 CLI 模式替代 MCP 以节省资源;采用“四段式提示词”先计划再执行;以及任务完成后让 Codex 进行自审。这些方法旨在优化代码生成流程,减少错误并提高团队协作效率。
文章深入剖析了 AI 编程中 Skill 的内部结构与生命周期。作者指出 Skill 不仅是高级 Prompt,而是包含元数据、入参结构、核心提示词及执行器的标准件。文章详细解释了 Skill 从注册发现到意图匹配再到沙盒执行的全过程,并提出了判断何时封装 Skill 的三个标准,旨在帮助开发者通过工程化手段稳定 AI 输出。
文章指出传统 Prompt 工程在规模化、持久化和稳定性上的局限,提出了“Skill”概念。Skill 将系统提示词、入参 Schema 和执行逻辑封装为可复用的“AI 函数”。文章对比了 Skill 与 Prompt、MCP、Agent 的区别,并介绍了基于“渐进式披露”的三层交互架构,旨在用软件工程的严谨性提升 AI 应用的可控性。
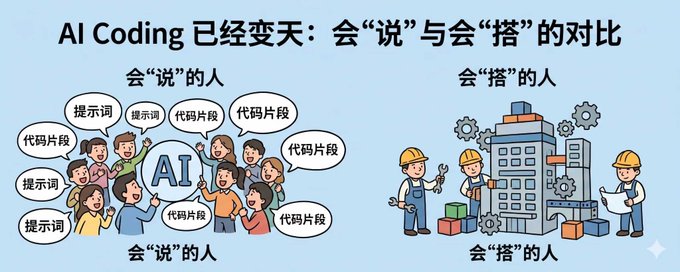
文章指出 2026 年 AI Coding 的瓶颈已从模型能力转向工程范式。通过 OpenAI、Stripe 等案例,阐述了从 Prompt Engineering、Context Engineering 到 Harness Engineering 的演进。Harness Engineering 强调通过结构化知识、机械化约束、可观测性注入等五大支柱,构建让 AI 可靠工作的环境。作者提出人类角色应从“写代码”转变为设计让 AI 干活的系统。