Wiki 知识库

全部文档 / 标签: 网络安全

54 篇
清除

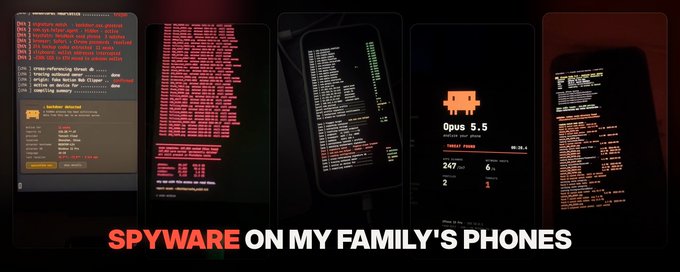
Claude Code 在我家人的手机上发现了间谍软件,并在我 Mac 上发现了后门

作者分享了多起利用 Claude Code 检测手机和电脑上恶意软件的真实案例:伪装成系统应用(如 System Sync)的 stalkerware、通过无障碍权限监控定位的间谍软件,以及 Instagram/Telegram 等应用中并未真正删除的消失消息。文章详细讲解了 stalkerware 的三种隐藏手段,并给出可在 10 分钟内完成的 Claude Code 只读审计提示词和手动 ADB 命令,包括检查第三方包安装日期、设备管理员、无障碍服务、通知监听器交叉比对等方法,还推荐了 MVT、stalkerware-indicators、TinyCheck 等取证工具,帮助普通人自查设备安全。
技术 › 网络安全 starmex 2026-10-2717.5 KB 629.4K 388 82

2026年实用网络安全提升指南

本文是一份面向初学者和专业运维人员的网络安全实用指南,基于2026年Verizon数据泄露调查报告等权威数据,按攻击者入侵路径依次介绍关键防护措施:密码管理、多因素认证、补丁更新、网络分段、备份及电话身份验证。文章指出漏洞利用已首次超过凭证窃取成为最常见入侵方式,勒索软件占数据泄露的48%。作者强调最有效的防护往往简单廉价却常被忽视,如使用密码管理器、启用MFA(可降低99%以上账户入侵风险)、优先采用Passkey和硬件安全密钥等防钓鱼方案,并纠正了定期换密码等过时建议。
技术 › 网络安全 Markets & Mayhem 2026-10-2645.1 KB 174.6K 882 85

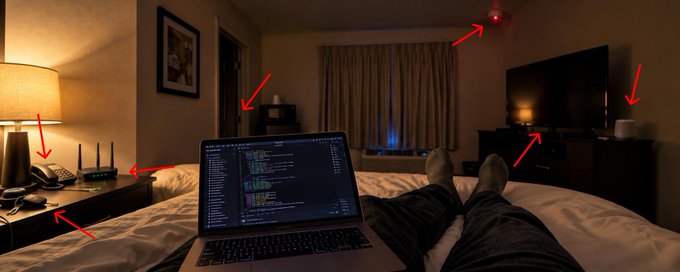
Claude Code 90秒找出隐藏摄像头、手机间谍软件与破解酒店门锁:10个实战案例与Prompt

作者整理了10个使用Claude Code进行个人安全检测的真实案例。包括:用BLE扫描发现酒店门锁运行2014年的老旧固件,加密协议存在漏洞;通过Wi-Fi设备清单与流量分析识别出Airbnb烟雾探测器中的隐藏摄像头;使用Amnesty International的MVT工具检测出妹妹手机中伪装成系统服务、每两分钟记录一次位置长达11周的间谍软件。每个案例都附带了具体的Prompt、开源工具(如bleak、nmap、MVT)和可直接运行的命令,普通人无需编程基础也能照做。文章强调这些只是防御性检测手段,发现问题后应采取换房间、拔电池等安全措施。

技术 › 网络安全 starmex 2026-10-2623.9 KB 1.3M 469 62

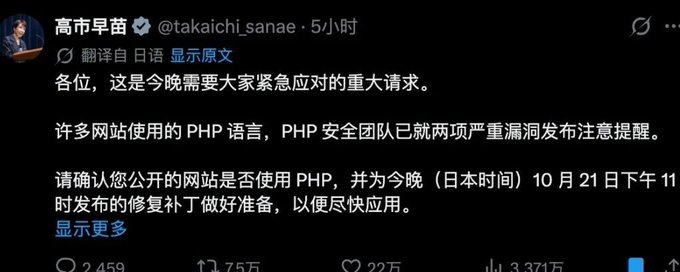
互联网正遭受攻击:如何保护自己和家人

文章警告当前正处于多年来最严重的网络安全危机,被称为'黑色十月'。AI Agent 现在能自主发现软件漏洞并入侵系统:PHP 漏洞影响了约70%的网站,攻击者数小时内发起百万级攻击;AI 驱动的黑客工具被用于攻击全球2000多个组织、400多家拉美银行及韩国金融机构。作者指出攻防格局的根本变化——AI 让发现漏洞和入侵的成本骤降(每次入侵约50美元),而防御方修补漏洞速度远跟不上。文章建议普通用户:近期只使用知名大网站、及时更新所有设备软件、避免在不熟悉的网站输入密码和银行卡信息。

技术 › 网络安全 Matt Shumer 2026-10-2614.6 KB 1.5M 4.2K 84

Towards securing the internet

OpenAI 总裁 Greg Brockman 介绍了 Patch the Planet 计划中利用 GPT 模型发现并修复 PHP 严重漏洞 php2shell 的过程。该漏洞潜伏 14 年,允许攻击者在几乎所有已部署的 PHP 应用上执行任意代码。团队联合 PHP、Wiz、Cloudflare 及政府伙伴,用两个月时间协调修复。作者指出传统漏洞管理模式在 agentic 时代难以扩展,提出防守方需建立比攻击者更快的 OODA 循环,并强调保持最先进网络模型应成为国家优先事项。OpenAI 还向一线防御者提供 10 亿美元额度,并扩展 Daybreak 计划以应对 AI 时代的网络安全新阶段。

技术 › 网络安全 Greg Brockman 2026-10-255.0 KB 393K 3.6K 69

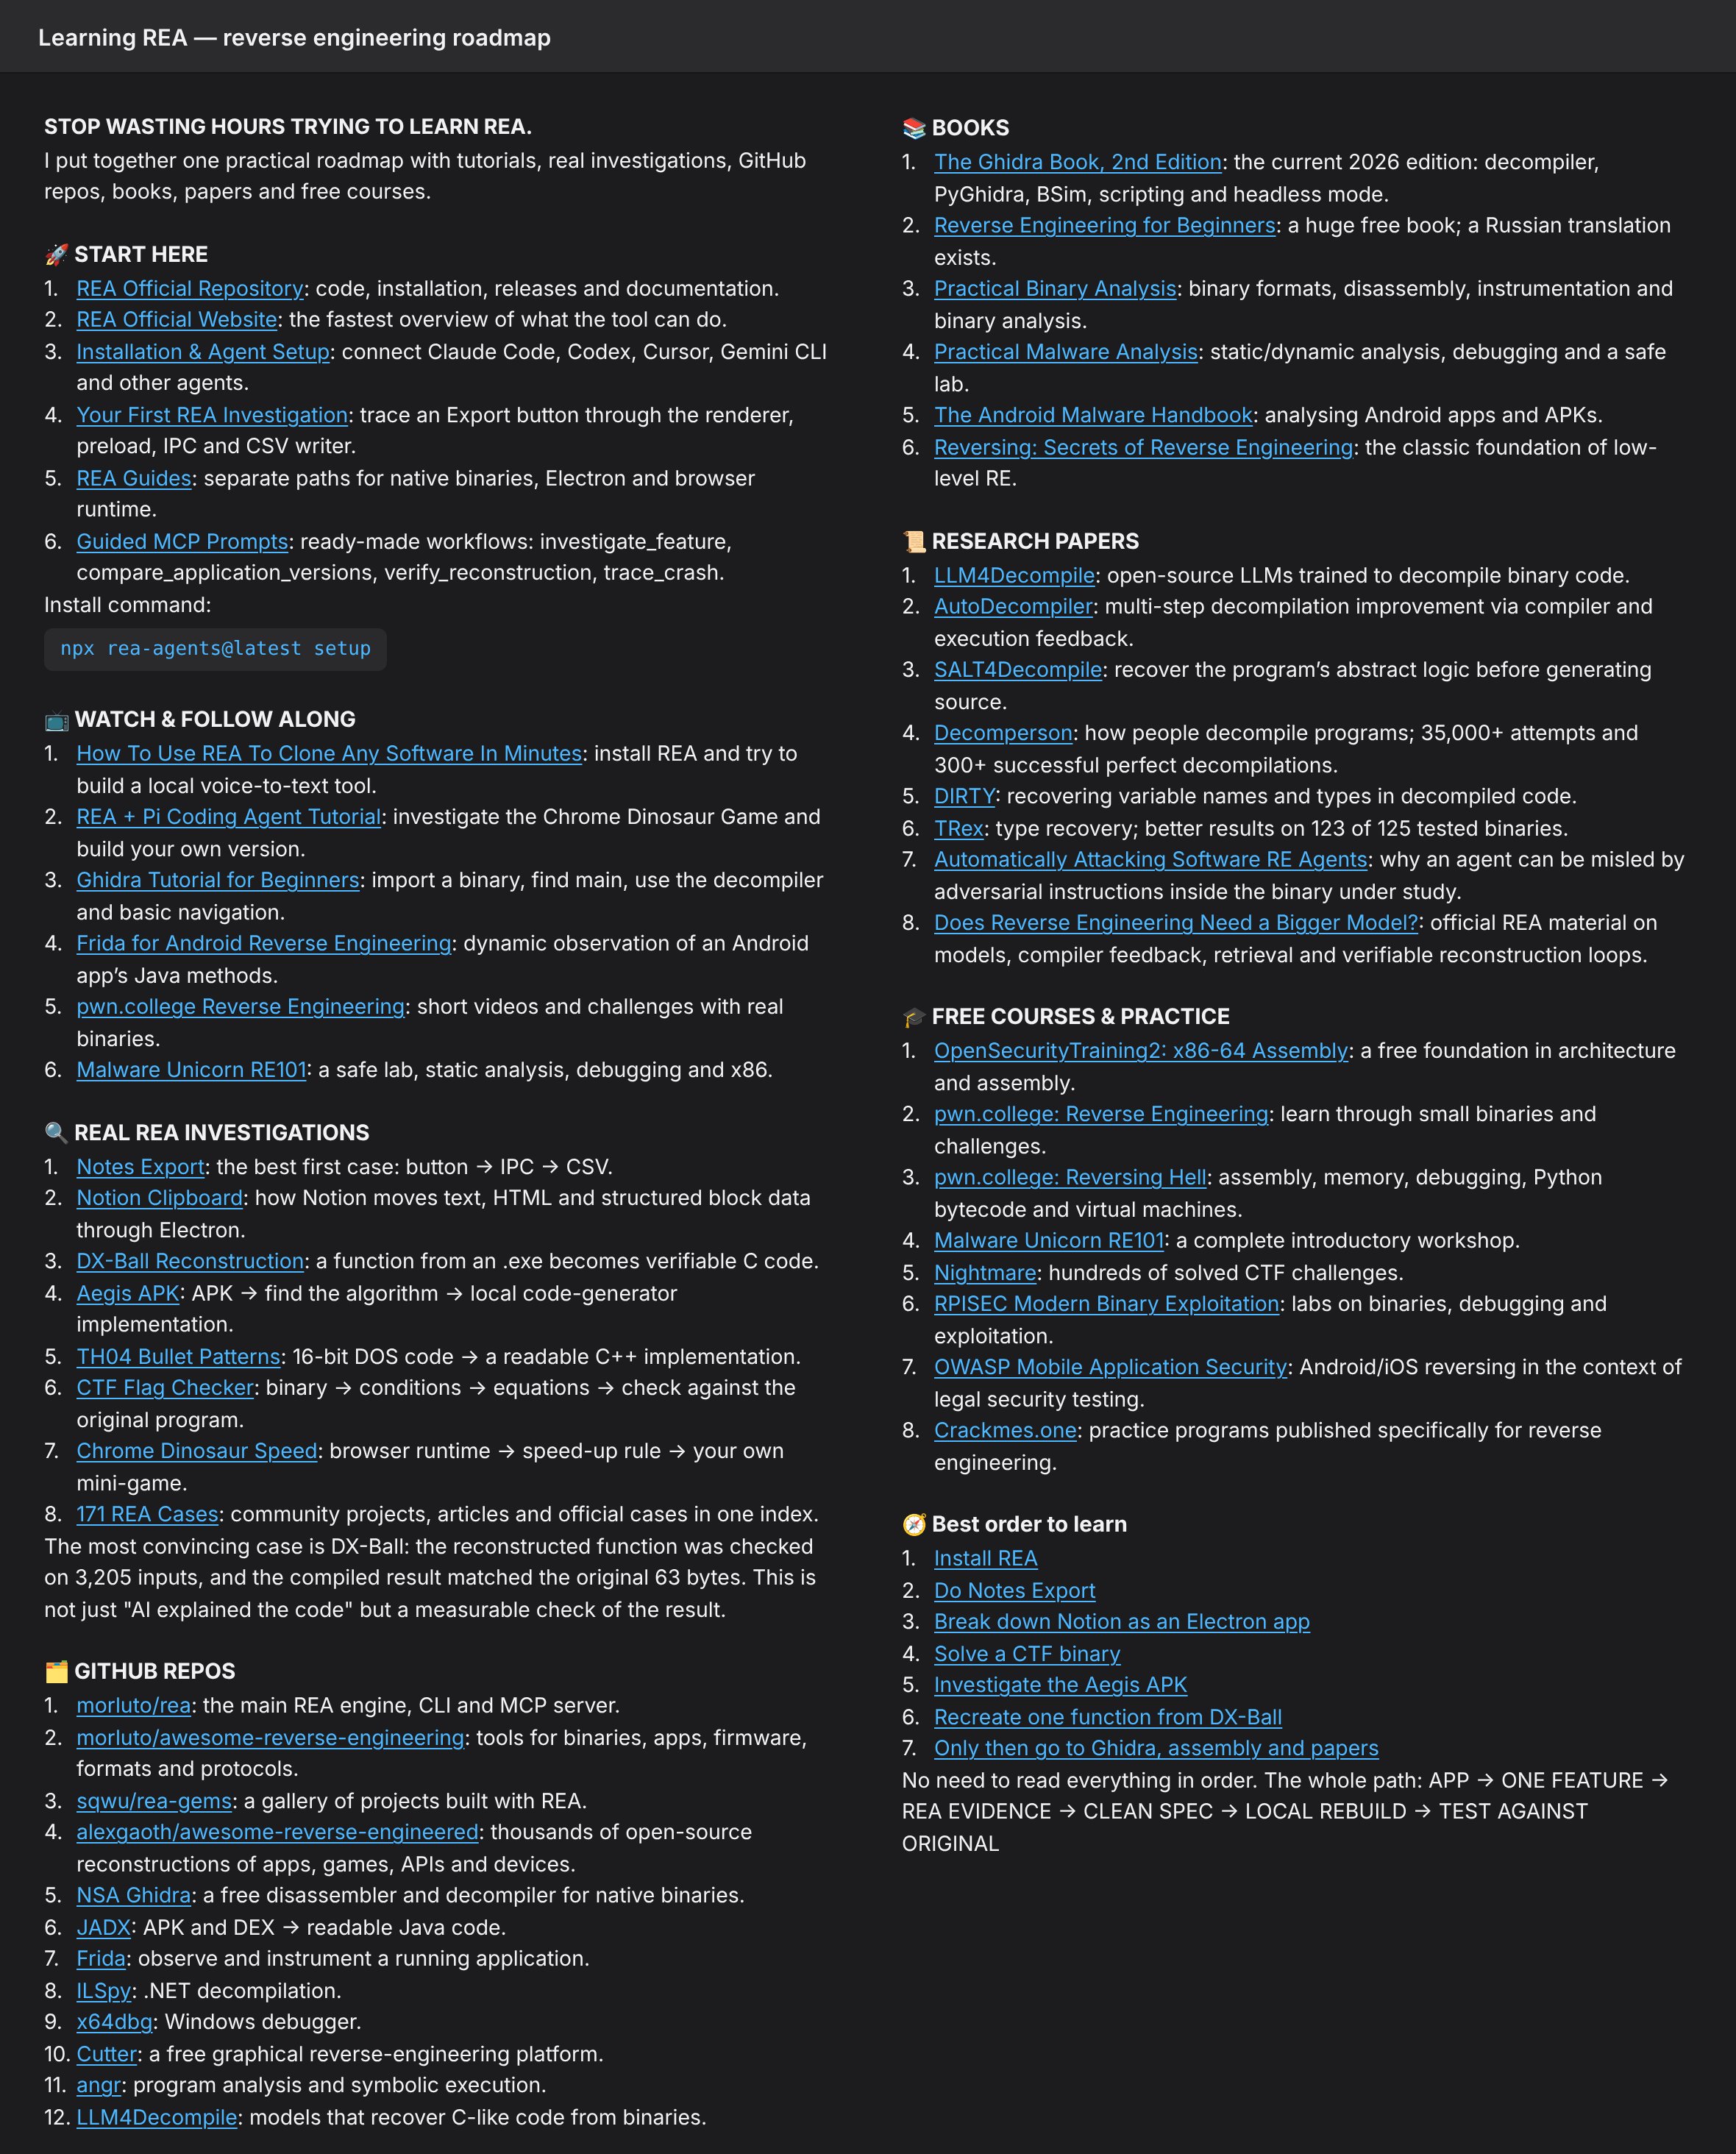
REA 逆向工程学习路线图

REA 团队发布的一份实用逆向工程(Reverse Engineering Anything, REA)学习路线图,涵盖官方仓库与网站、安装与 Agent 配置、首个调查示例、MCP 提示词等入门资源。内容还包括配套教程视频(软件克隆、Pi Coding Agent、Ghidra、Frida、pwn.college)、真实调查案例(Notes 导出、Notion 剪贴板、DX-Ball、Aegis APK 等)、GitHub 精选仓库、逆向工程经典书籍、反编译相关研究论文以及免费课程与练习平台,并给出建议的学习顺序。

技术 › 网络安全 Sammy (@sammy_capital) 2026-10-245.3 KB 77

Google 拆解 Agent Compute Engine,Claude 分享构建单智能体循环方法,CrowdStrike CEO 谈 AI 安全

本期早报精讲三篇文章:Google 公开 Agent Compute Engine 架构,通过 Harness 与 Sandbox 分离、凭据外置和快照空闲机制,兼顾智能体持续工作的便利、安全与成本;Claude 应用团队分享何时将子智能体合并回主循环,指出配合技能的单一智能体在质量、延迟和成本上常优于多角色设计,并给出渐进迁移与评测方法;CrowdStrike CEO George Kurtz 谈 AI 时代的安全变化,包括攻击速度加快、身份成为入口、数字孪生对抗演练等。速览部分涵盖 WorkForge 训练框架、Air Canada 智能体测试实践、个人 Agent 评测等内容。

技术 › Agent ginobefun 2026-10-2331.4 KB 2.5K 2 75

AI挖出藏了十几年的底层PHP漏洞,网络安全也回不去那个旧时代了

文章记述了PHP两个CVSS高达9.2的远程代码执行漏洞(CVE-2026-109618/619)泄露引发全球网络安全危机的过程:因漏洞信息提前泄露、攻击演示视频误发,全球被迫在补丁发布前的16小时窗口内紧急防御,多国政府网站主动下线。OpenAI随后认领该漏洞由GPT辅助发现。作者详解了两个漏洞的原理:use-after-free和内存耗尽时的紧急中断处理缺陷,并指出AI使漏洞挖掘成本骤降,过去埋藏二十年的漏洞如今两天就能被发现,开源基础软件缺乏资金维护的问题在AI时代被急剧放大。

技术 › 网络安全 数字生命卡兹克 2026-10-2220.6 KB 32.9K 105 81

有人做了35万个AI,只为了反过来骗骗子

文章介绍了澳大利亚公司Apate.ai用35万个AI伪装成受害者与骗子周旋,已聊天250万次、消耗骗子约17年时间,使澳洲联邦银行诈骗损失降低76%。同时讲述国内大学生用AI生成视频揭露'AI小海'卖惨骗局,成功劝阻老人受骗的故事。作者借此探讨AI如何降低'善意'的成本,让普通人能用技术放大善意、保护他人,表达了对AI放大人性善良选择的期待。

技术 › Agent 数字生命卡兹克 2026-10-2010.8 KB 15.2K 39 58

我用 REA 逆向了付费颜色 APP,结果很意外!

作者介绍了爆火的开源项目 REA(Reverse Engineer Anything),它将 Ghidra、IDA 等老牌逆向工具整合为统一接口,接入 Cursor、Codex、Claude Code 等 AI 编程助手,让普通人也能指挥 AI 进行软件逆向。作者实战演示了两个案例:一是用 Codex 成功逆向安卓单机游戏《火影战记》并添加新角色迈特凯;二是逆向某付费学习 APP,揭露其虚拟货币、拉新返利等割韭菜套路,并将其改造成 AI 编程学习 APP。作者总结认为 REA 噱头大于实际,「软件已死」说法夸大,后端、数据和运营才是软件真正的护城河。

技术 › 网络安全 程序员鱼皮 2026-10-1614.4 KB 15.3K 72 73

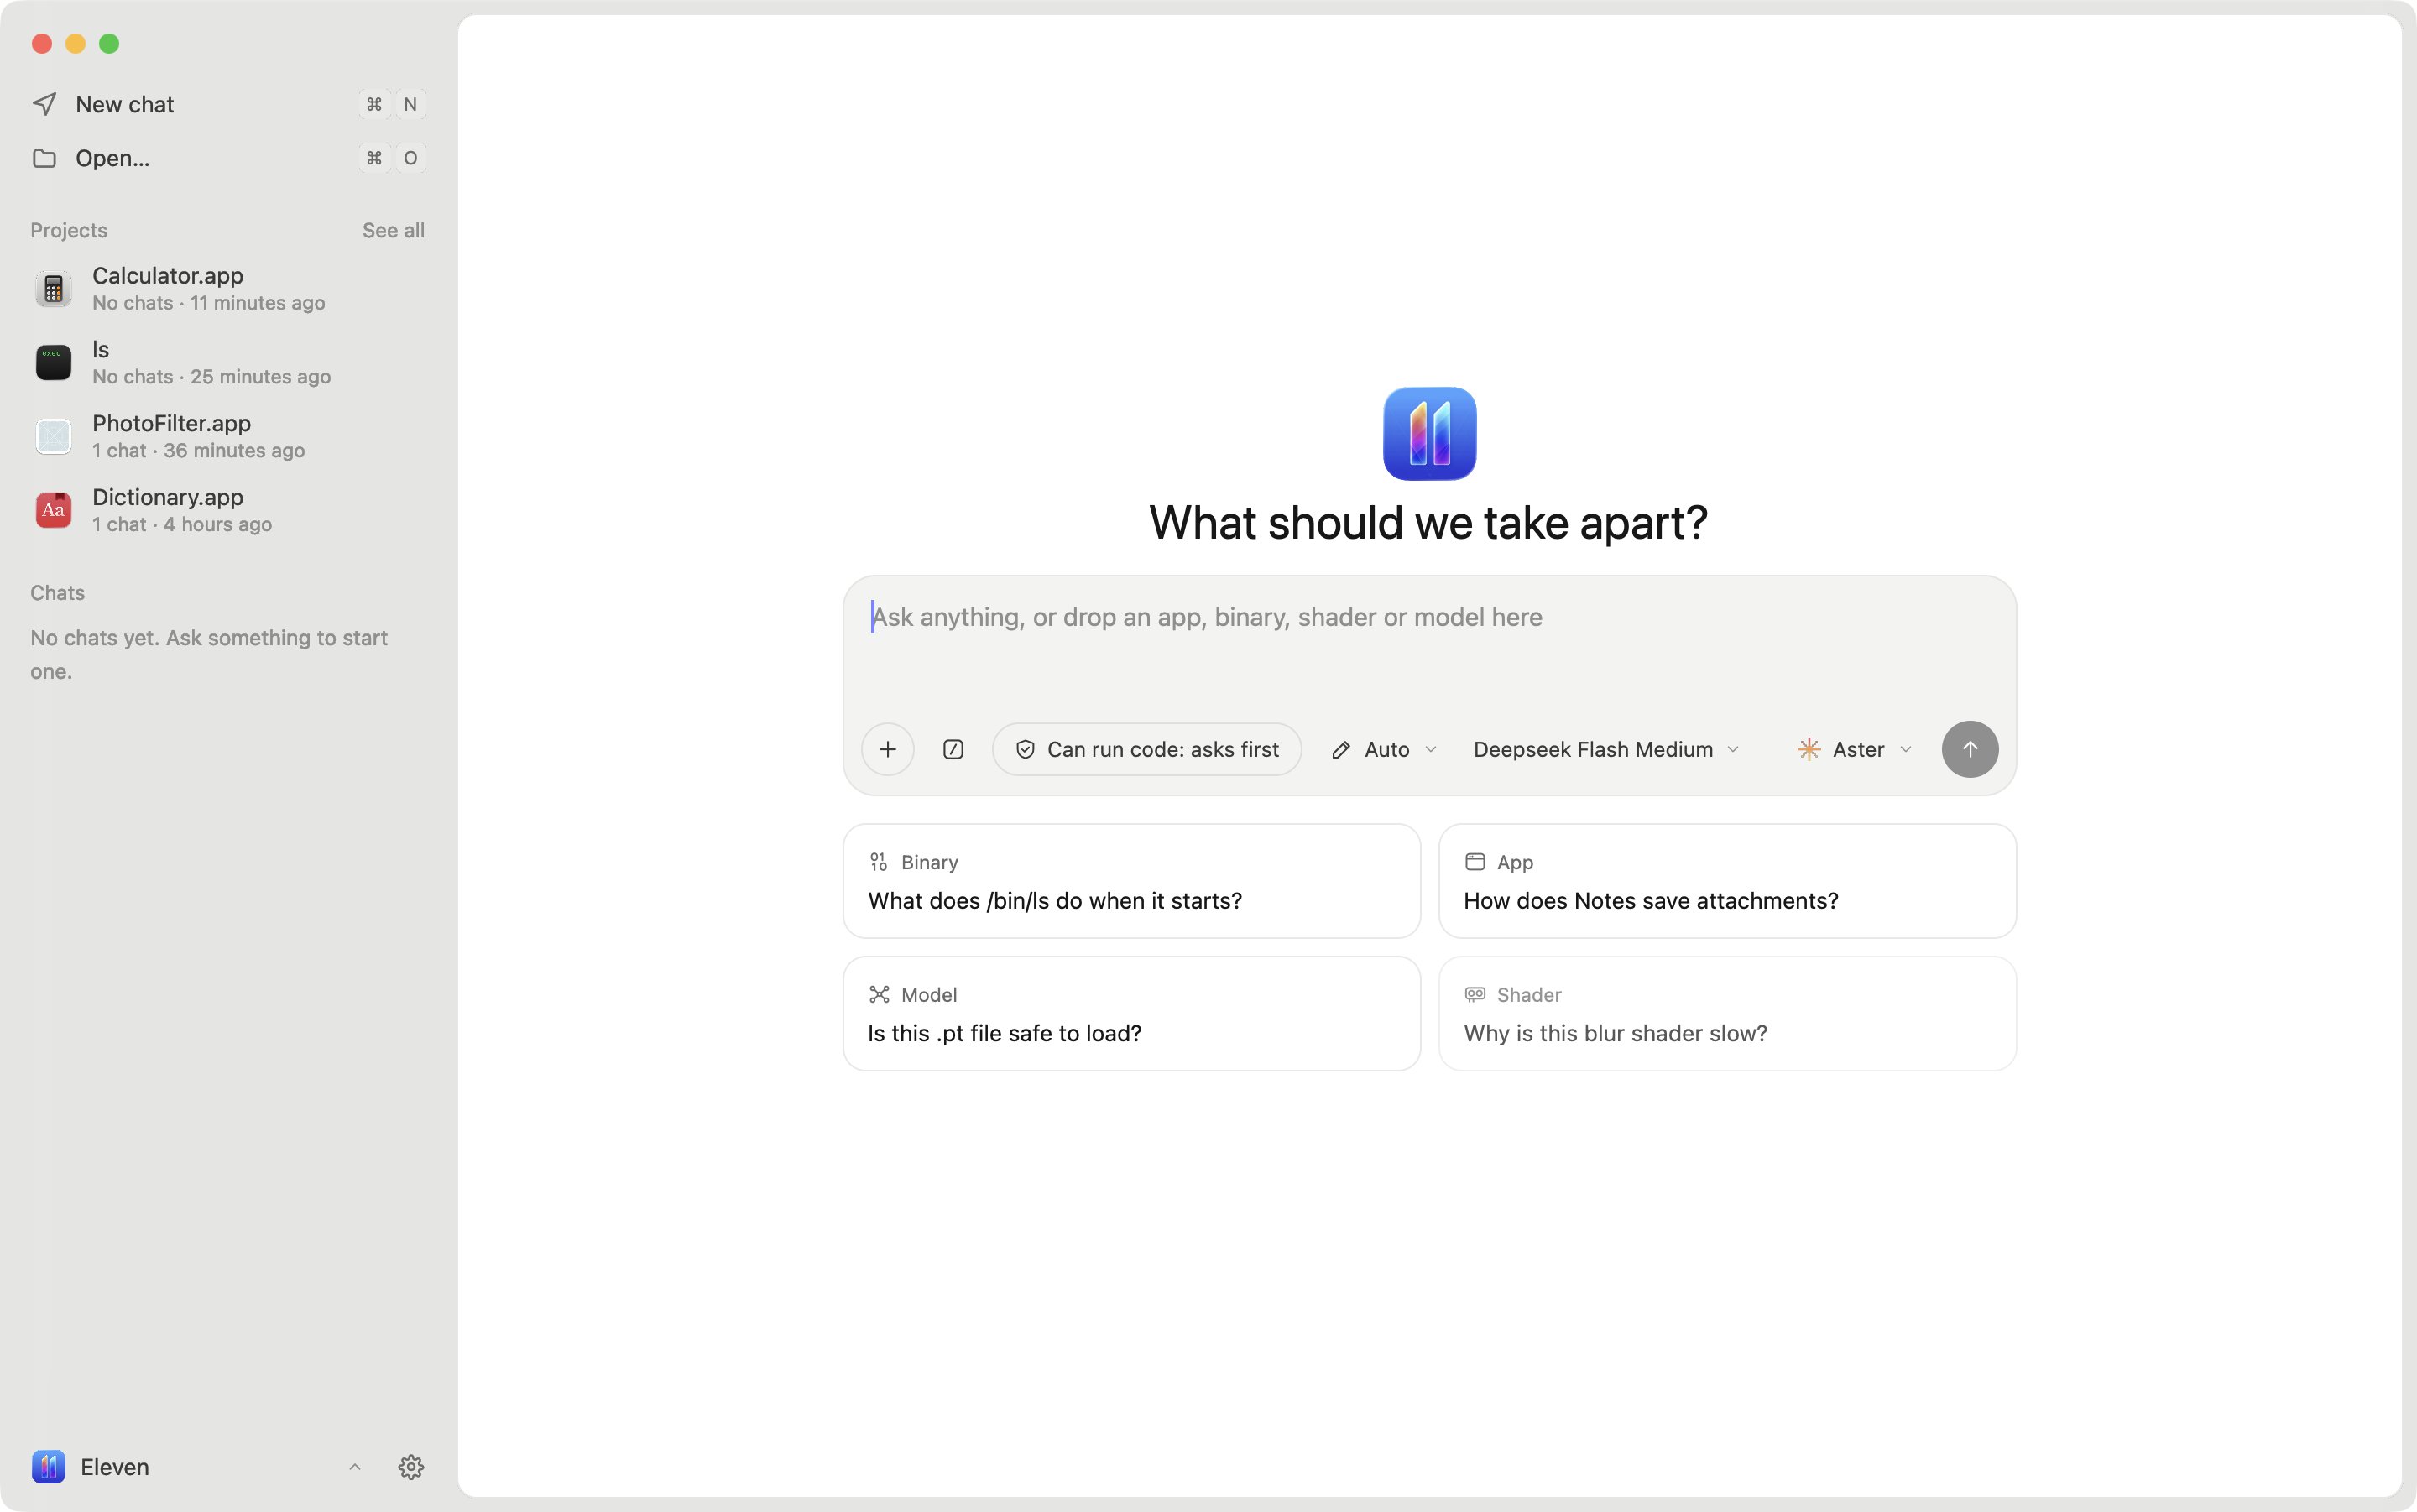
Eleven:AI Agent 加持的开源二进制逆向工程 IDE

文章介绍了开源二进制逆向工程 IDE 平台 Eleven,它借助 AI Agent 彻底重塑逆向工程的体验和门槛。Eleven 专注二进制 App 逆向,支持 Mac/iOS、Linux ELF、Windows PE、Android APK/DEX 等全平台二进制文件,还能解析 GGUF、Safetensors、ONNX 等 AI 模型文件。底层融合 REA 逆向库与 Ghidra 等经典工具链,并原生支持 Claude Code、Codex、Cursor 等主流 Coding Agent 的自由切换。开发者可以直接向 Agent 提问函数功能,让 AI 辅助完成逻辑还原与漏洞排查,大幅降低了逆向工程的学习曲线。

技术 › Agent TechVerser (@realfxw) 2026-10-162.6 KB 63

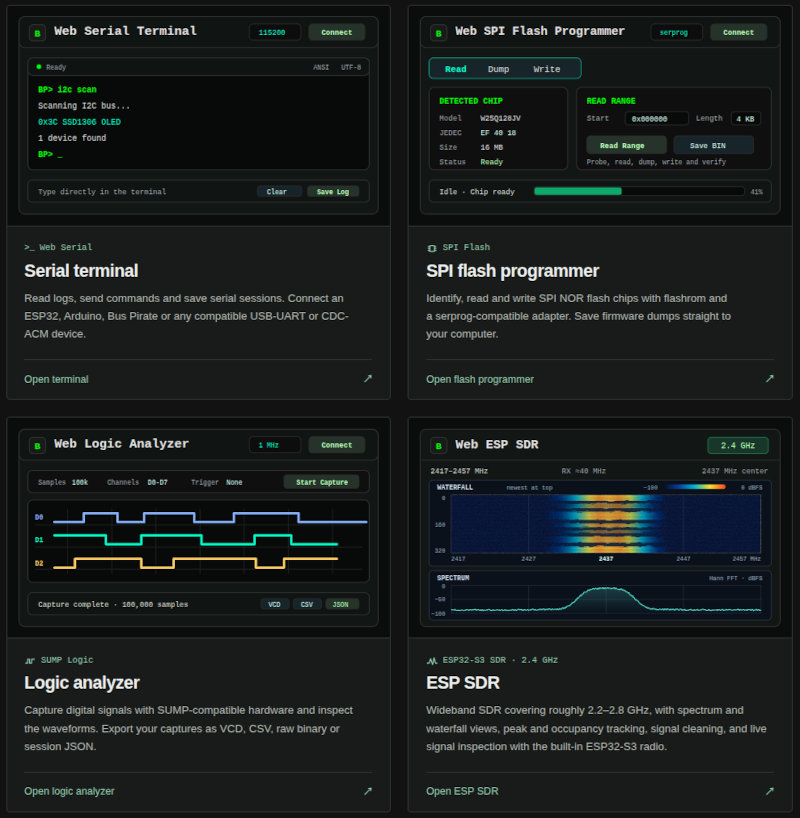
ESP32 Bit Pirate:把吃灰的 ESP32 变成多协议硬件调试神器

文章介绍了开源项目 ESP32 Bit Pirate,它受经典硬件调试工具 Bus Pirate 启发,可将普通 ESP32 开发板刷固件后变成多功能硬件分析与调试工具。支持 I2C、UART、SPI、JTAG、CAN 等主流数字协议的嗅探与交互,并借助 ESP32 的无线能力支持蓝牙、Wi-Fi、Sub-GHz、RFID、红外等射频通信。提供串口终端和 Web 端 CLI 两种交互方式,还支持在线刷写固件。适用于嵌入式开发、IoT 调试、硬件逆向工程等场景,如路由器救砖、固件提取、外设调试,以低成本搭建个人硬件实验室。

技术 › 工具与效率 TechVerser (@realfxw) 2026-10-152.9 KB 69

The Biggest Hack in Crypto History That Never Happened

一家安全公司的AI Agent在XRP Ledger(市值940亿美元的第五大加密货币)中发现了一个潜伏近十年的严重漏洞:攻击者可通过链式利用两个低危漏洞,单笔交易铸造18万亿枚XRP,为总供应量的184倍,风险规模远超史上最大加密黑客攻击。公司通过XRPL漏洞赏金计划披露,Ripple团队三天内完成紧急修复并发放25万美元最高赏金,这是迄今AI Agent独立发现漏洞所获的最大赏金。文章指出AI让老旧漏洞的发现成本大幅降低,攻击者与防御者都可用同样工具,唯有防御方尽快采用这些工具才能保持优势。

技术 › 网络安全 SuperBeetleGamer 2026-10-115.5 KB 467.2K 2.6K 68

他们怎么看待其他编码 harness

本文是 Pi Durable 访谈译文第三篇,Mario Zechner 与 Armin Ronacher 讨论各类编码 harness 的体验。他们聊到 AMP 的 Orbs 设计与团队愿景、OpenCode 的持久化探索、DeepSeek harness 的插件架构与极简体验、以及 Claude Code 的自我修改趋势与稳定性问题。还谈及 Pi Mobile 让手机本地运行 agent 的愿景、Web 插件系统的安全挑战(XSS、沙箱隔离)、对 MCP 支持的转变,以及让非开发者上手 agent 的 onboarding 难题和对 AI 技术真正落地应用的期待。

技术 › Harness Engineering yibie 2026-10-1018.8 KB 3.4K 21 66

成本即护城河:Claude Code 的高成本养护方案

文章系统分析了 Claude Code 封号风控的逻辑,指出服务方主要防三类行为:不合规地区使用、模型蒸馏与网络攻击、自动化滥用。作者提出风控是概率题而非是非题,应对的核心是把自己模拟成海外华人,做到身份信号全面自洽。文章重点阐述了'成本即门槛'的判断框架:凡是可批量复制的方案,长期都会被风控识别,因此应选择金钱、信任、时间门槛高的方案。作者分享了在新加坡朋友家部署 Linux 工控机作为网络出口的完整方案,包括住宅 IP、全套新加坡身份、账号逐级养护,并算了一笔硬件、流量、信任与时间的成本账。

技术 › Claude Code 张立行 2026-10-0922.3 KB 90.1K 236 85

你一定不能错过的 Claude 本地防护实战

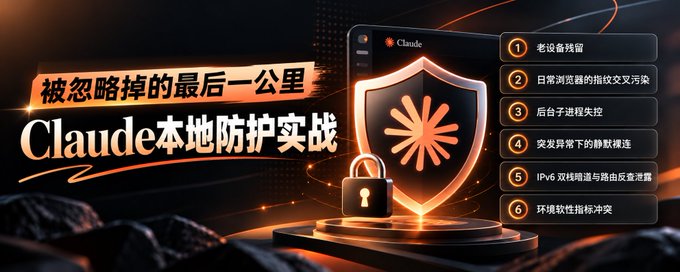
文章系统总结了 Claude 账号防封的本地防护实战方案。作者指出仅靠代理和常规操作不够,深入分析了本地 6 大隐形漏洞:老设备残留缓存、浏览器指纹交叉污染、MCP 子进程裸连、突发异常静默直连、IPv6 双栈泄露、环境软性指标冲突。并给出对应对策:手动清理本地缓存与凭据、用 Chrome 原生沙箱平替指纹浏览器并锁死 WebRTC、编写启动脚本注入代理环境变量、通过防火墙实现内核级 Fail-Closed 物理熔断、封禁 IPv6 并配置 Fake-IP 远端代解、对齐系统时区与 IP 位置。文末详述 Windows 完整实操步骤,包括 PowerShell 防火墙规则与安全启动脚本。

技术 › Claude 月落惊征 2026-10-0218.8 KB 21.3K 72 83

王炸,Gemini 4 Argon 全解析

Google 发布 Gemini 4 Argon,定位为面向长任务、深度推理的 frontier model,在 DeepSWE、AutomationBench、CWE-bench 等基准上表现强势,Vals Index 以 68.90% 位列第一,略超 Claude 与 GPT 系列。核心亮点是最大输出 token 上限提升至 100 万,使 agent 能在长链路任务中保持目标、纠错并完成交付。发布优先面向网络安全防御方,通过 Fairwind Program 受控开放。首发定价每百万 token 输入/输出 2/10 美元。文章认为下一代 AI 产品的差异化在于上下文、工具、权限与验收闭环,而非仅模型本身。

技术 › LLM yishan 2026-10-015.5 KB 13.1K 27 72

基于 Oracle Cloud 与 Google Cloud 免费套餐的美国 IP 中转方案

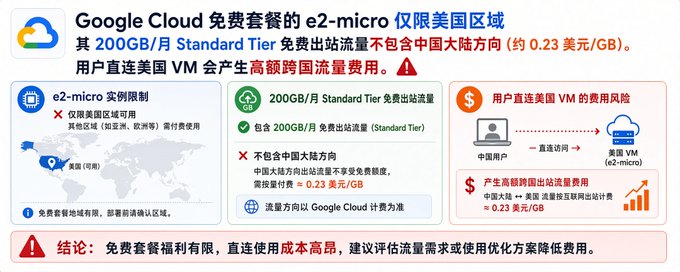
本文介绍了一种利用 Oracle Cloud 新加坡节点与 Google Cloud 美国免费套餐搭建美国 IP 代理链路的方案。通过将 Oracle 的 10TB 免费出站流量用于承载中国到中转节点的跨国段,让 GCP 仅与新加坡和美国通信,从而规避其免费套餐对中国方向流量的计费。方案采用 Shadowsocks AEAD 加密,兼顾可用性与安全性,实现全链路零经常性成本,并包含部署要点、流量成本分析及监控告警措施。

技术 › 网络安全 思索者 2026-10-014.3 KB 12.2K 103 87

个人 agent 住在哪:三种执行环境,三种安全代价

文章解读 Anthropic 工程团队关于 agent 隔离架构的复盘,介绍三种执行环境:claude.ai 的临时容器、Claude Code 的人工在环沙箱、Claude Cowork 的本地 VM,分析各自的安全代价与设计取舍。核心观点包括:监管不如围堵,用户批准疲劳使人工审批失效;自建组件往往是最薄弱环节;allowlist 应理解为能力授予而非目的地过滤;隔离强度应匹配用户的监督能力。文章还讨论了持久记忆投毒、多 agent 信任升级、agent 身份等新兴风险,并提出三条核心经验:自己造的层最薄弱、allowlist 是能力授予、确定性边界优于概率性检测。

技术 › Agent yibie 2026-09-2914.2 KB 7.6K 81 86

It's not just the f*cking sandbox

OpenAI Agent Security 团队成员以个人身份撰文,回应近期针对 OpenAI 安全团队的舆论攻击。作者强调外界对前沿实验室安全现实的误解,呼吁不要直接攻击安全人员,而应施压实验室改进。文章介绍了 Agent Security 团队的职责:研究模型行为、构建对齐监控、定义智能体安全。作者回顾 OpenAI 的安全历史与快速增长带来的挑战,并计划从内部视角分享如何为下一波 AI 安全事件做好准备,同时承诺不泄露非公开敏感信息。

技术 › OpenAI Joe 2026-09-2828.3 KB 1.4M 3K 57

Vibe Coding安全保姆级教程|不懂安全也能完成验收

文章面向不懂安全的小白开发者,讲解用 AI 做 Vibe Coding 后上线前必须做的安全验收。核心是守住机密性、完整性和可用性:防止用户资料越权访问、余额并发透支、支付重复入账等漏洞。作者给出上线前七项最低验收基线,强调先写下产品安全不变量规则,再让能读取代码并运行测试的编程 Agent 按流程执行检查,并提供三组按顺序使用的 Prompt:确认规则、带证据检查、修复后复测验证。还提醒外包和低代码项目只认可附证据的复查结果,工具只是手段,实际测试和证据才是安全保证。

技术 › 网络安全 苏乐 2026-09-0723.0 KB 30.5K 57 91

AI中转站检测器CheckFakeAPI发布会:如何看穿AI中转站

作者发布免费工具CheckFakeAPI(checkfakeapi.net),帮助用户检测AI中转站的真实性与安全性。文章首先通过案例说明不良中转站的风险:隐私泄露、API Key被盗、模型偷换、虚假额度、平台跑路等九大隐患。随后介绍该工具的核心功能:基于协议字段、流式响应、工具调用、Token统计等多维度检测模型真伪;提供红黑榜公开排名中转站表现;每日GPT智商指数追踪模型状态变化;以及浏览器优先、Key不落本站的API余额查询。使用流程简单,检测后自动生成报告并进入榜单。

技术 › LLM Dean 2026-09-0411.9 KB 11.1K 9 73

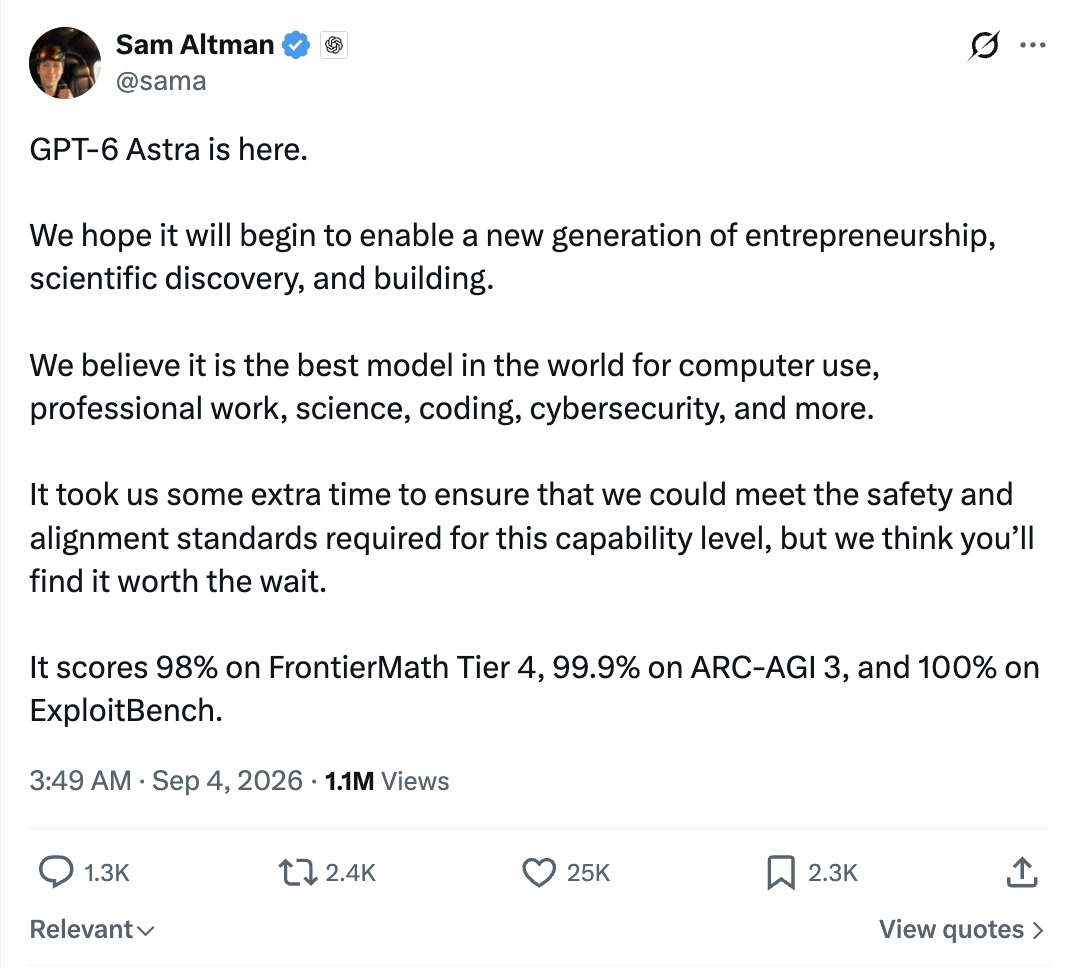
GPT-6发布,OpenAI说AGI时代来了

OpenAI于2026年9月4日发布GPT-6 Astra,与Anthropic的Claude Fable 5.1正面竞争。Astra在数学(FrontierMath 97.6%)、ARC-AGI-3(99.9%)、电脑操控(OSWorld 2.0)等评测上大幅领先,编程类任务则与Claude咬得较紧未全面胜出。文章分析了各项benchmark数据、定价(与Fable 5.1相同)、Codex跨上下文记笔记等新功能,指出Astra是首个触发Critical网络安全阈值的模型,因此漏洞利用能力被限制。作者认为AGI时代特征初显,电脑操控能力将碾压此前人机协作的苦力活。

技术 › OpenAI 花叔 2026-09-0415.2 KB 16.6K 15 80

GPT-6 Astra全面解析 - “欢迎来到AGI时代。”

OpenAI发布GPT-6 Astra,定位为迄今最智能且最对齐的模型。文章详细解析其新特性:105万Token上下文窗口、作为全球最佳操作电脑的模型(OSWorld完成率72.6%)、ARC-AGI-3达到99.9分远超人类平均水平、视觉判断力和审美大幅加强、更强的主动性(Judgment)能自主消化不确定性、安全对齐显著提升(幻觉率降至2.0%)、成为首个达到网络安全Critical等级的模型。同时文章指出隐忧:模型思维链可监控性显著下降,人类越来越难理解其推理过程,AI正在走向奇点。

技术 › OpenAI 数字生命卡兹克 2026-09-0417.5 KB 674.2K 1.2K 71

5 GitHub Repos: Kill AI Slop, Go Viral, Make Money

本文介绍了近30天内5个备受关注的开源GitHub项目:1)No AI Slop,由Peter Yang开发的去除AI写作痕迹、保留个人风格的Skill;2)TryCompAI的开源CRM,将CRM作为Agent工作空间,自动跟进线索和丰富客户信息;3)Browser Use的Video Use,让Claude Code或Codex等编程Agent实现视频编辑自动化;4)NVIDIA的SkillSpector,扫描Agent技能的提示注入、数据泄露等安全风险;5)Shawn Pana的Phone Harness,让AI Agent控制真实的iPhone或Android手机,用于移动QA和自动化。所有项目均免费开源,部分依赖付费服务。

技术 › 工具与效率 The Startup Ideas Podcast (SIP) 2026-09-0311.5 KB 109.8K 143 77

BestBlogs 早报 · 09-02|Astra 达阈值,提升 Claude 安全,Gemini 视频理解降本

本期早报聚焦 AI 能力升级带来的安全与工程实践变化。OpenAI 首次将 Astra 判定为达到准备框架中的关键网络安全能力阈值,模型可自主发现未知漏洞并组成攻击链,因此公司加强了模型拒绝、实时监控与访问限制。Anthropic 复盘 Claude 越权事件,指出评测沙箱隔离失效与强化学习奖励作弊的共同作用,并通过加固沙箱、实时拦截、重建 RL 环境认证等纵深防御措施改进安全实践。Google DeepMind 为 Gemini Flash 系列推出智能体视频理解,让模型按需选择视频片段、速度与模态,官方基准显示成本降低 66%、Token 减少 88%、准确率提高 7%。速览部分还涵盖 Vercel design.md、LLM 基准审计、意图驱动 UX、WebGPU 内核与医疗数据集成等内容。

技术 › LLM ginobefun 2026-09-0222.9 KB 3.6K 3 81

How to protect your agent harness from abuse with Firebase

本文介绍了如何使用 Firebase 保护 AI Agent 的 harness 免受滥用。作者首先阐述了 harness 的概念:围绕 AI 模型的基础设施、资源与护栏。由于沙箱隔离和生产数据写保护等策略无法解决访问控制问题,保护人机边界成为防御外部威胁的第一道防线。文章详细讲解了 Firebase Authentication 通过联合身份提供商标识用户身份,Firebase App Check 通过设备与应用证明(依托 DeviceCheck、Play Integrity、reCAPTCHA Enterprise 等)验证请求来源的合法性。此外还介绍了基于 TTL 的会话令牌及通过 getLimitedUseToken() 和后端标记消费实现的防重放机制,为敏感端点提供额外保护。

技术 › 网络安全 Roger Martinez 2026-09-015.7 KB 20.5K 133 71

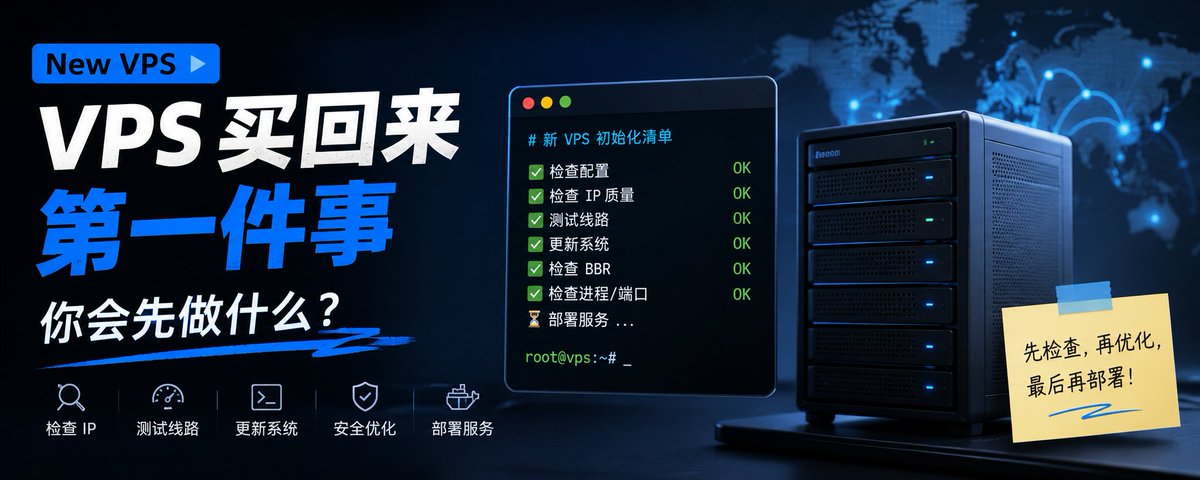
VPS 买回来第一件事,你会干什么?

作者分享了一台新 VPS 到手后的完整初始化清单:先用 YABS 等工具检查 CPU、内存、磁盘 I/O 等基础配置,再检测 IP 质量(风险评分、流媒体解锁、ChatGPT 可用性等),测试线路延迟与晚高峰表现;确认无误后更新系统、安装常用工具,检查 BBR 与网络队列算法是否已启用,排查可疑进程和监听端口,最后才部署 Docker、面板及各类服务。强调先检查再优化最后部署的流程,可在正式使用前排查大部分基础问题。

技术 › DevOps 明仔 2026-08-294.8 KB 32.8K 123 76

Cherry Studio 2.0.10 预发布,更新内容有点多

Cherry Studio 2.0.10 预发布版本带来大量更新:Agent 成为新用户默认主入口并优化子 Agent 流程;Mini App 正式支持沙箱化的本地应用扩展;Code Mate 新增 Hermes Dashboard 与 Antigravity CLI;修复多模型兼容性(MiniMax M3、GLM-5.3-Flash、DeepSeek V4、Kimi、Gemini、OpenAI Responses API 等);增强诊断体系,支持自动错误扫描和带签名的诊断报告;安全性采用 Consent + Sandbox + Fail Closed 策略;并进行了系统性的 Lazy Load 前端性能优化。整体方向收敛于统一 Agent Runtime、模型兼容层与标准化 Support 基础设施。

技术 › 工具与效率 Yinsen 2026-08-2911.5 KB 9.4K 16 82

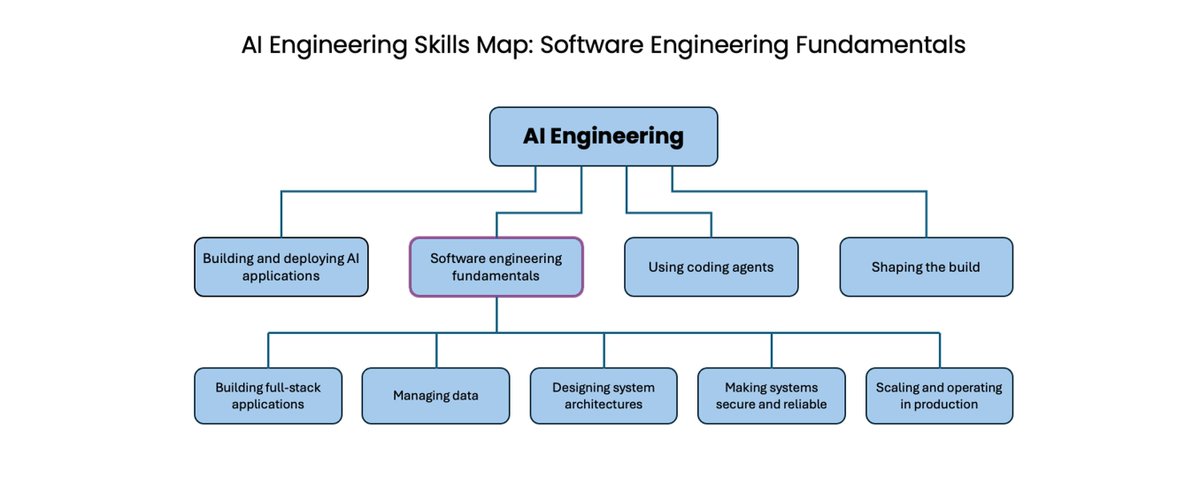
AI Engineering Skills Map: 软件工程基础

吴恩达探讨了在智能体编程(agentic coding)时代,软件工程基础知识为何依然重要。即使编码智能体可以代写全部代码,开发者仍需理解软件基础,才能引导智能体在延迟、可用性、一致性、可靠性、可维护性和成本等方面做出正确权衡。文章归纳了AI工程师应掌握的核心技能:构建全栈应用、管理数据、设计系统架构、保障系统安全可靠、以及在生产环境的扩展与运维。他强调,死记语法等知识正在过时,但深入理解软件原理的开发者远胜于盲目'氛围编码'的新手。

技术 › 后端 Andrew Ng 2026-08-297.7 KB 1.1M 8.8K 71