『团队分享』给全公司科普 Claude 从入门到放弃
作者面向全公司分享 Claude 账号的注册、使用与防封经验。文章涵盖:开户前想清楚需求与套餐选择;开户前的准备工作,包括设备清理、推荐 team 账号、注册邮箱选择、支付方式、逐级养号、VPN 与 VPS 选型(推荐 Google Cloud、AWS)、IP 纯净度检测及环境一致性设置;使用中避免额度打满、不触碰有害请求等注意事项;封号后的申诉方法;以及账号使用的红线清单,帮助用户安全合规地使用 Claude。
作者面向全公司分享 Claude 账号的注册、使用与防封经验。文章涵盖:开户前想清楚需求与套餐选择;开户前的准备工作,包括设备清理、推荐 team 账号、注册邮箱选择、支付方式、逐级养号、VPN 与 VPS 选型(推荐 Google Cloud、AWS)、IP 纯净度检测及环境一致性设置;使用中避免额度打满、不触碰有害请求等注意事项;封号后的申诉方法;以及账号使用的红线清单,帮助用户安全合规地使用 Claude。
作者分享了非美区用户(如澳洲、新西兰)注册和使用Muse的最稳最安全方法。借助Norton Neo Browser的Per Tab VPN功能,无需开启全局VPN即可将IP切换至美国,通过邮箱验证、绑卡等步骤完成注册并下载Desktop App。该方法由硅谷朋友团队免费实现,避免了全局VPN带来的IP波动问题。作者还介绍了Per Tab VPN在SEO领域的应用价值:可同时打开不同国家的Tab查看各国谷歌搜索结果,并可灵活访问各地区合法服务。文末附有Muse激活码。
文章面向Claude新用户,讲解如何搭建长期稳定的网络环境以保障账号安全。核心观点是'VPN是路,静态IP是出口':VPN只需满足能用、流量大、延迟低三个标准即可;真正值得投入的是长期固定、低共享、可控的静态IP出口。作者不推荐新人自建VPS或'自建家宽',因为维护成本高、变量多,建议保持两层简单结构(电脑→VPN→静态出口→Claude),强调'生产环境最重要的不是功能多,是变量少',提醒用户别把网络研究玩成主业,配好网络后应专注使用AI工具本身。
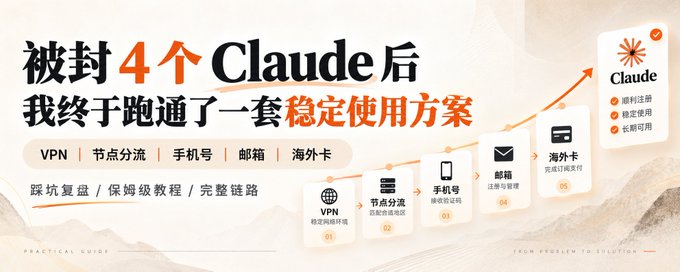
作者陈硕在被连续封禁4个Claude账号后,总结出一套稳定使用Claude的环境配置方法论。文章涵盖:使用Clash分流机制保持网络环境一致,国内服务直连、Claude固定线路;推荐TUN模式统一接管系统流量;检查IPv4、IPv6、DNS、WebRTC、终端代理等各出口一致性;邮箱选择建议优先老邮箱,追求真实、长期、自控;海外卡支付及通过App Store订阅等。作者还分享了在海外服务器上部署sub2api反代等进阶做法,目标是帮助读者降低封号风险。
本教程介绍如何以每月约2元的成本自建VPN代理。作者分三步演示:首先在独角鲸平台购买新加坡NAT小鸡(1CPU、128M内存、1000G流量的Basic套餐),并设置端口转发;然后通过Web Shell在Debian系统上安装3xui面板(V2.9.4版本),完成环境清理、依赖安装及账号密码配置;最后在面板中修改根路径、添加VPN节点并导入客户端使用。自建VPN拥有固定且比机场更干净的原生IP,适合养AI账号和运营自媒体。作者同时建议预算充裕者选购三网直连的云服务器以获得更好体验。
作者测试了Glaxy银河浏览器,该浏览器集成了全球加速功能,无需单独安装VPN软件即可访问海外网站。实测YouTube可正常播放1080P视频,连接速度约12.7Mbps,Google Gemini也可正常访问。浏览器支持Windows、iOS、Android平台,并兼容Chrome、Edge、Firefox插件。作者提醒用户注意隐私政策,建议根据实际需求选择使用。
作者根据自身多次被封号及与网友交流的经验,系统总结了 Claude 账号安全要点:1)使用稳定干净的住宅 IP,保持 DNS 不被污染,多设备使用同一 VPN 节点;2)可用 DNSLeakTest 检测 DNS 泄漏与污染;3)VPN 断线时应让 Claude 停止联网,避免自动直连导致 IP 不稳定;4)设备时区无需修改;5)被封后需清理 .claude 隐藏文件夹、Keychain 及应用支持目录中的历史文件,避免新账号被标记;6)避免高密度满负荷使用和 sub2api 等行为;7)不要反复诱导模型执行违规操作。最后指出大规模封禁罕见,注意细节即可正常使用。
作者整理了13篇近期实用性教程合集,涵盖英美手机卡低成本保号(如美国1PSIM、Panda Mobile、英国ASDA、Lebara等)、纯净住宅IP与VPN方案(EqualVPN、Cloudflare Worker节点、BPB Panel、开源VPN)、以及如何获得海外地址证明并合规注册IBKR盈透证券的思路。文章强调教程时效性,提醒读者尽快关注以获取最新内容,适合有海外账号、薅羊毛和跨境使用需求的用户参考。
本文介绍了由美国非营利组织 OpenRung Foundation 运营的开源免费 VPN 项目 OpenRung,其特点是永久免费、无需注册、代码开源(GPL-3.0),支持 Windows、macOS、Linux、Android 和 iOS 平台。文章讲解了其架构(客户端→调度服务器→志愿者中继节点)及 VLESS + REALITY 连接技术,并详细演示了 Windows 端的下载安装、节点选择和代理开启流程。作者实测访问 YouTube 4K、Netflix、Disney+ 和 Google Gemini 均可正常使用,节点 IP 纯净度良好。最后提醒该项目处于抢先体验阶段,会收集诊断元数据,建议不要承载敏感业务,并强调需遵守当地法律。
本文回顾了 2023 年 Clash 系项目集体删库事件,指出真正存活下来的是 Clash 的 YAML 配置格式,其精神继承者 mihomo 成为生态核心。2026 年 8 月,一款名为 Clash - Rule based proxy utility 的应用上架 App Store,采用基于 mihomo 的 Hako 内核,免费覆盖 iPhone、iPad、Mac 和 Apple TV,首次让原生 Clash 配置语义在苹果全家桶上通用。文章详细讲解了 Clash 的四层结构(Profile、出站模式、规则、策略组)、配置添加与连接步骤,并强调排错应先学会用 Connections 面板验证连接走向,而非仅靠查 IP。
本文是一篇详细的Tailscale使用指南,旨在教读者如何搭建私人设备网络。首先通过Mac和Windows实例演示了设备互联与文件传输,然后深入解析了临时发送、远程读取和持续同步三种文件处理方式的区别。最后,文章指导读者结合Tailscale与Syncthing软件,实现多设备间自动、安全的跨网文件同步,帮助用户从零掌握设备组网与协同。
本文介绍了如何通过cliproxy平台以极低成本(20~30元/月)获取专属的美国静态ISP住宅IP,并配合Cloudflare节点,通过Clash配置链式代理,解决IP纯净度问题,降低账号风控风险。
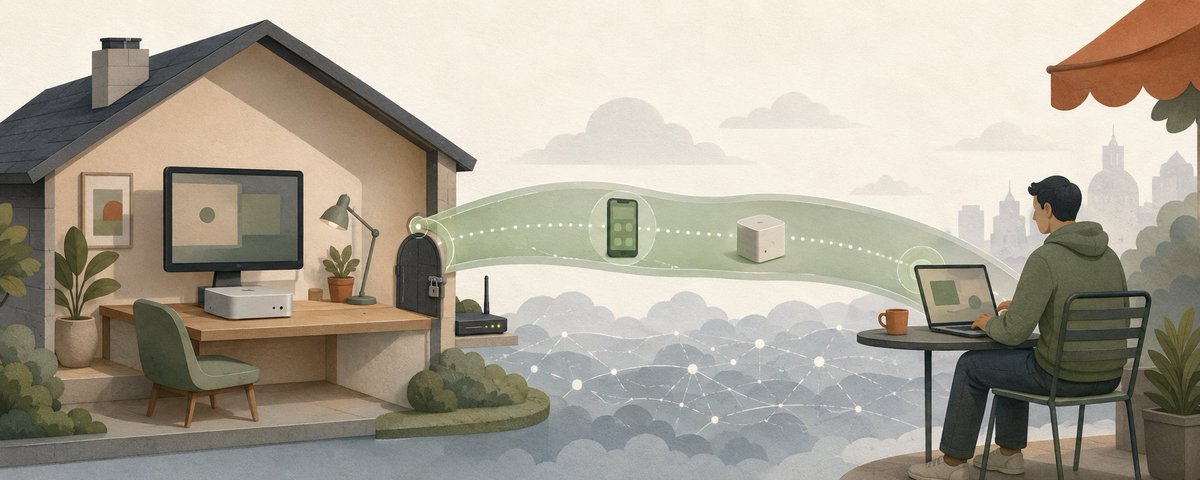
文章介绍如何在不开放公网端口的情况下,利用 Tailscale 访问家中的 Mac。文章解析了 Tailscale 基于 WireGuard 的控制平面与数据平面架构,通过 NAT 穿透和 DERP 实现点对点连接。详细演示了在 macOS 上安装、配置 CLI 及使用 Tailscale Serve 分享本地服务的步骤,并指出了登录状态和系统睡眠的限制。
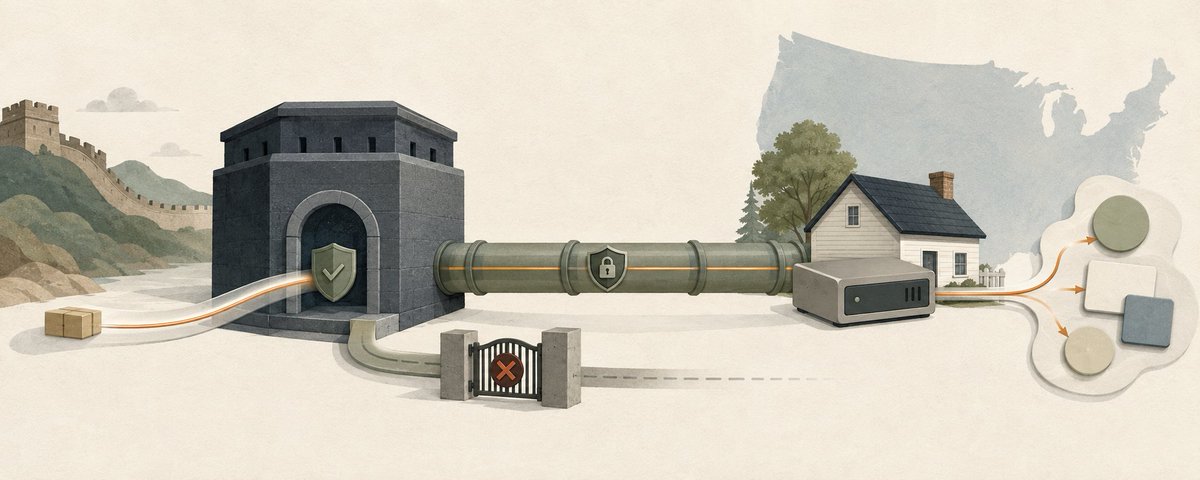
本文详解了科学上网的双 VPS 架构方案,结合 CN2 GIA 线路机保障连接稳定性与美国住宅 IP 落地机实现解锁能力。文章涵盖了从原理分析、环境准备到使用 VLESS + REALITY + Vision 及 WireGuard 的具体配置步骤,并提供策略路由与断线保护策略,确保安全且高效的代理体验。
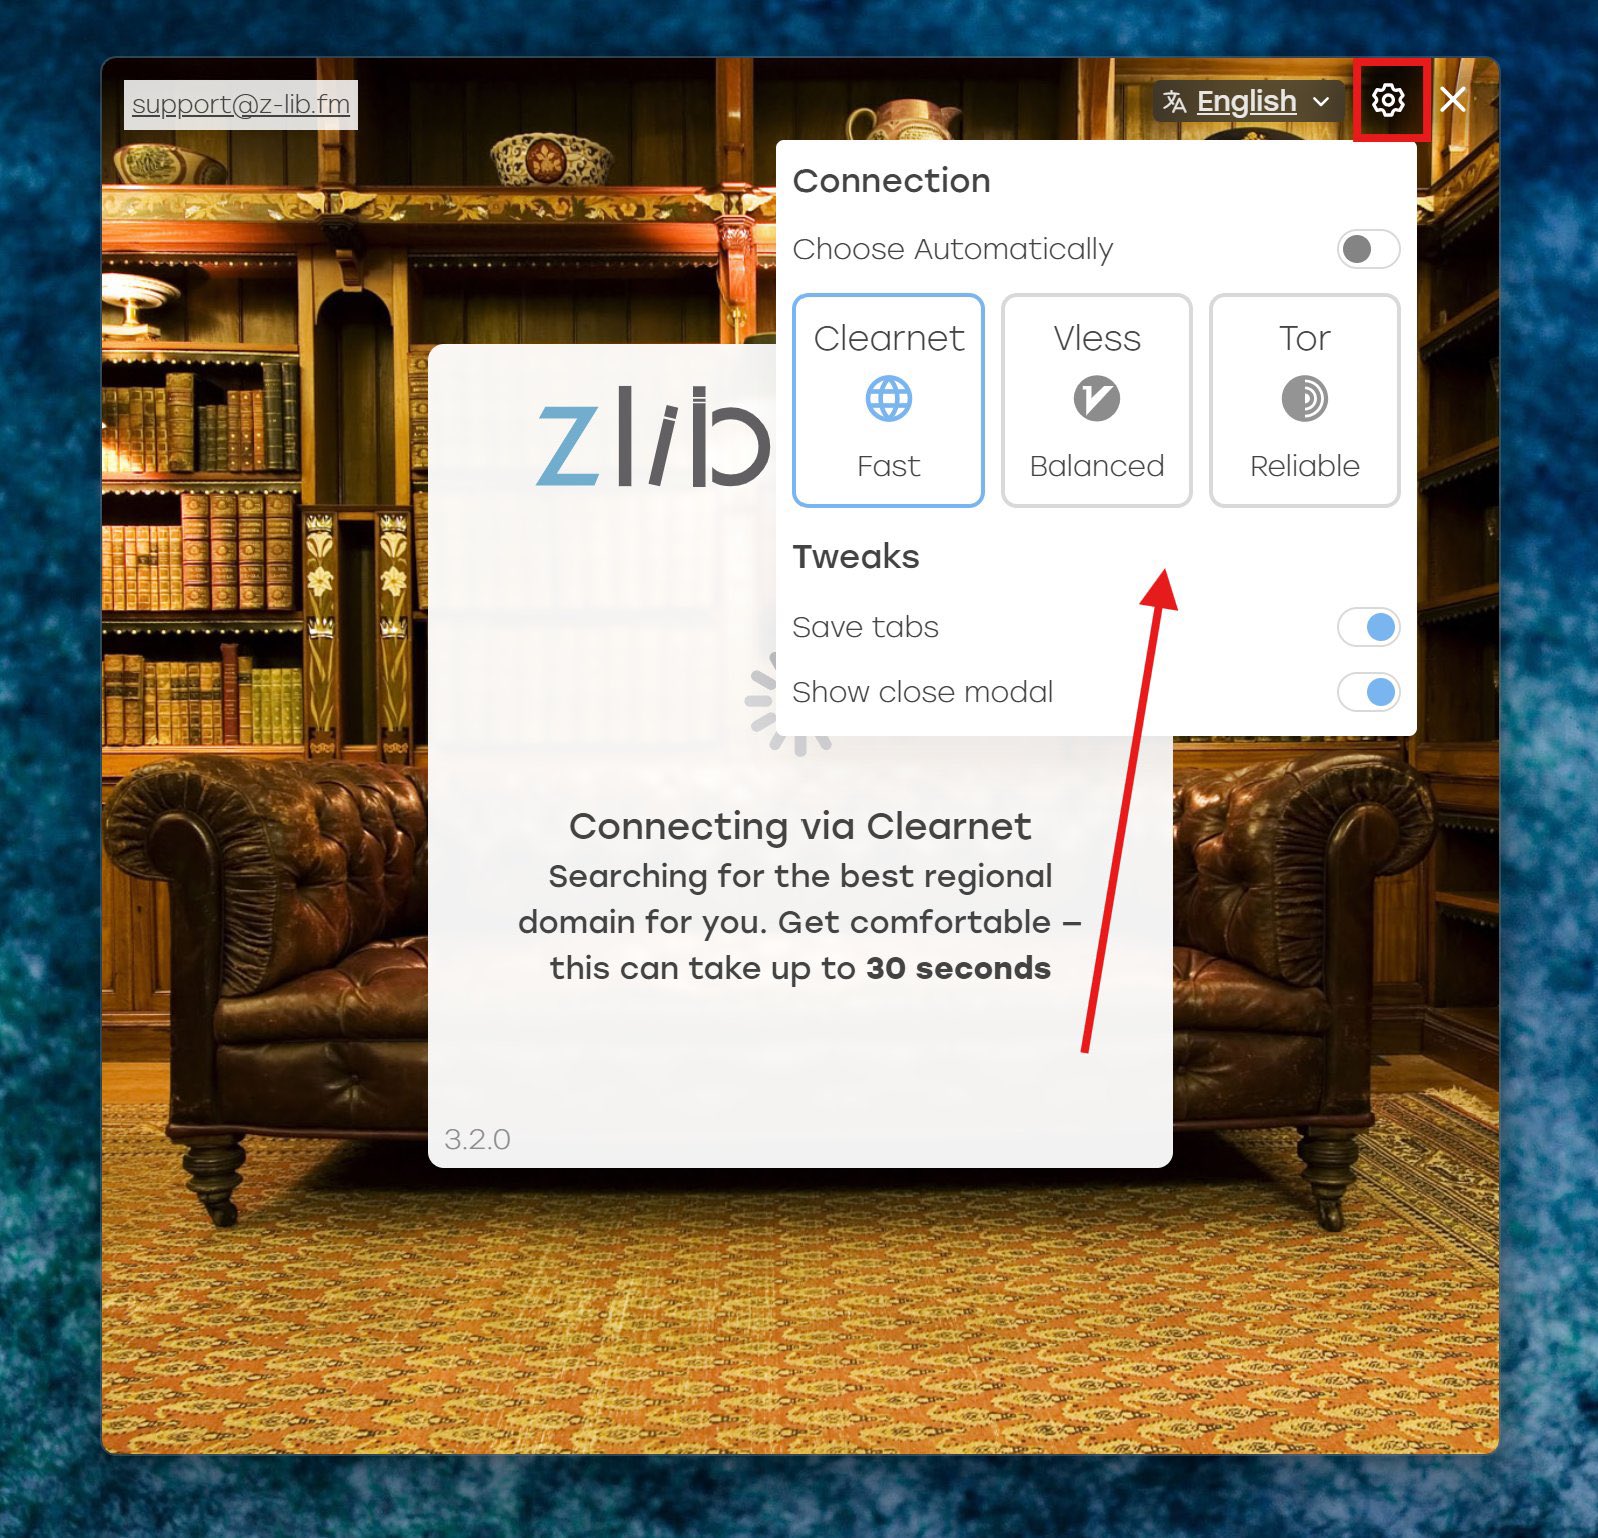
Z-Library 发布了 Windows 和 Linux 版桌面应用 3.2.0 更新,新增内置 VPN、小部件等功能。同时改进了“我的书库”中的阅读队列和引文功能,支持隐私设置和社交互动。此外优化了点赞显示和中文书籍标题显示,提醒用户注意访问安全和防骗。
文章深入介绍了 Tailscale 这款基于 WireGuard 的组网工具,它能将全球各地的设备组成虚拟局域网。内容涵盖了原理简介、针对普通用户和技术人员的具体应用场景(如远程控制、NAS 访问、SSH 等),并提供了保姆级的安装配置教程及常见问题解答,帮助读者轻松实现设备间的安全互联。
文章介绍了一种比 FRP 更简单的异地组网方案 Tailscale。无需公网 IP、无需配置路由器,仅需下载客户端并登录即可实现 Mac、iPhone 和 Linux VPS 之间的互联互通。文章详细讲解了注册、安装、Linux 授权及 Magic DNS 配置过程,并分享了防火墙设置、DERP 中继排查等踩坑经验,适合个人及小团队使用。
本文详细介绍了作者如何将原本杂乱的家庭实验室改造为具备云原生特性的私有控制平面。文章指出,核心差异在于引入了访问层、网关、路由策略、可搜索状态和计算通道,而非仅仅依赖本地硬件。作者利用 Proxmox 作为底层基础架构,通过 WireGuard 实现安全的 VPN 入口,结合 SNAT、私有 DNS/DHCP 等技术,构建了一个包含自动化平面、状态存储和计算织带的综合系统,实现了对数十个 LXC 容器和 VM 的统一、高效管理。
文章介绍了一种利用 AI 工具(CODEX)实现 VPS 服务器全自动部署的方法。用户仅需购买 VPS 并获取 IP 和密码,通过一段预设的详细提示词,即可让 AI 自动完成环境配置、看板安装(Cockpit、Netdata)以及 Marzban 代理面板的搭建。该方法降低了技术门槛,适合跨境电商和个人出海业务,10分钟即可完成从连接到配置的全过程。
本文介绍了一种利用 Hermes AI 助手零基础搭建 VPN 的方法。用户无需手动下载或编写代码,只需在面板中与 AI 对话。流程包括:购买云服务器(文中介了 DMIT 香港)、提供服务器信息给 AI、发送特定指令安装 3x-ui 面板。AI 会自动完成连接、部署及配置,最终返回访问地址和账号密码,实现了“动动嘴”即可完成技术搭建。
本文详细介绍了如何利用 Cloudflare Pages 和 Workers KV 免费搭建 VPN 节点的全过程。教程涵盖了从准备域名、上传代码、设置管理员密码、绑定 KV 命名空间到配置自定义域名等所有步骤。即使是零基础小白,也可以通过下载提供的 Zip 包直接上传部署,轻松实现自建代理及自助优选订阅。
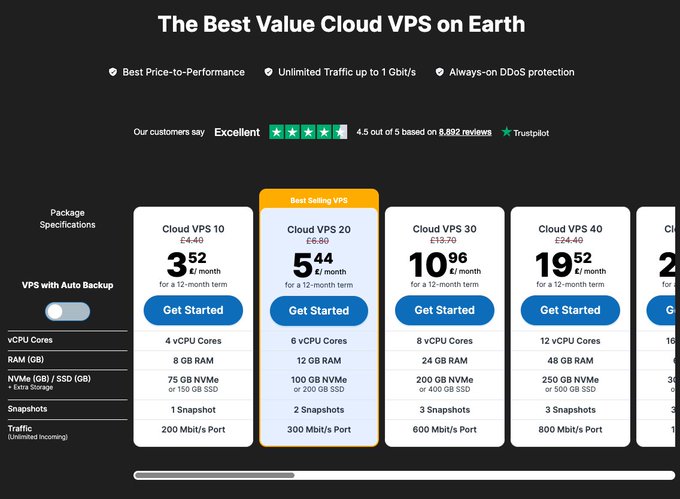
本文记录了作者在国内两周期间,为解决无法使用 Claude 等服务的问题,利用 Tailscale 结合 Contabo VPS 自建干净 IP 出口节点的完整教程。文章详细介绍了 VPS 购买、Tailscale 客户端与服务端配置、Exit Node 开启及 IP 转发设置的步骤。实测表明该方案能稳定使用 Claude Code,网络流量通过加密通道由欧洲 IP 转发,但作者也提示全局代理下网络变慢以及 Vercel 存在验证问题的情况。