Wiki 知识库

全部文档 / 标签: 数据安全

11 篇
清除

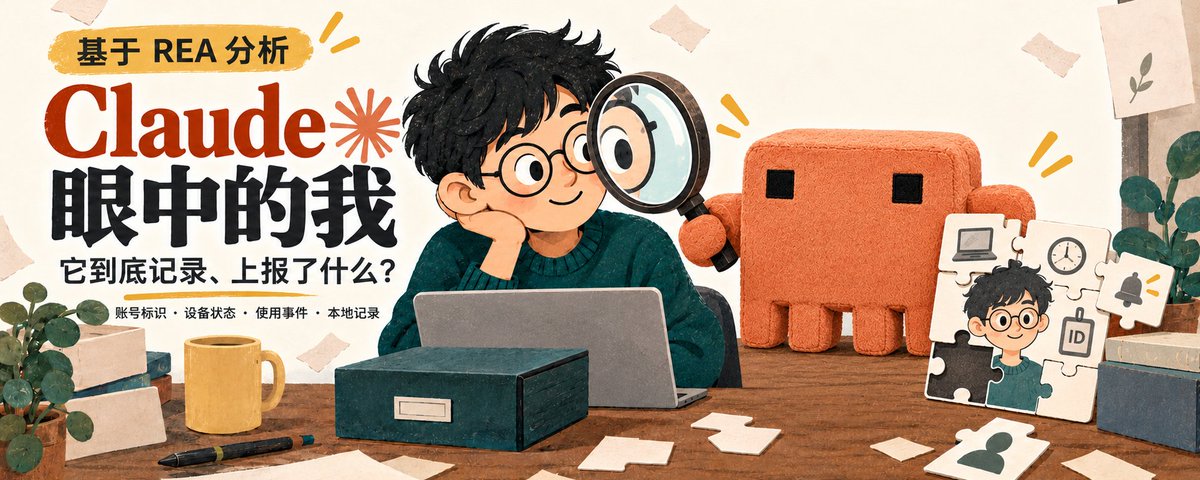
Claude 眼中的我:它到底记录、上报了哪些信息?

作者使用 REA 工具对 Claude Desktop 进行逆向分析,逐字段核查其遥测与数据收集行为。文章梳理了账号 ID、安装 ID、会话 ID 与设备信息(CPU、内存、窗口状态等)的关联方式,列出了通知、故障、目录变更等具体产品事件及其字段,分析了事件批量上报机制(队列阈值 50 条、间隔 60 秒可调)。还澄清了系统时区会进入诊断上下文和模型提示词、但不随网络出口自动改变;自建网关地址可能进入遥测。最后指出更细致的工作画像(项目路径、启动记录等)保存在本地文件中。作者强调区分模型上下文、上报数据和本地存储三个范围,并多次通过追问与多轮验证纠正初版结论。
技术 › Claude 岚叔 2026-10-1532.9 KB 6.8K 19 87

用 AI 的 ROI 不一定高,但老板们的自信肯定上来了 —— 从 Wharton、KPMG 与 Pax8 报告看企业 AI 落地现状

文章交叉对比 KPMG、Pax8 和 Wharton 三份 2026 年 Q3 企业级 AI 调研报告,分析企业 AI 落地现状。结论包括:企业普遍已在使用 AI,但使用率上升、兴奋度下降;影子 AI 工具增多,管理层与员工感受割裂;企业倾向自研 AI 方案而非购买现成工具;AI 的 ROI 难以衡量,多数企业只关注省时间而非业务增长,导致高 ROI 比例偏低;人工复核隐形成本被严重低估,数据安全与责任归属不明导致企业不敢让 Agent 自动执行。作者认为企业级 AI 未来可能回归私有化部署加自动化护栏监控。

技术 › LLM JimmyWong 2026-10-1410.0 KB 1.1K 6 80

AI Must Belong to You

Sigil Wen 宣传 Underdog 27B 端侧 AI 模型,声称其可在 Mac 和 iPhone 上运行并超越半年前的顶级模型 Claude Opus 4.6。文章提出核心观点:计算正从数据中心回归个人设备,未来大部分 AI token 将由个人设备生成。作者以'AI Y3K'概念警告云端数据安全风险——一切可被黑的系统终将被黑,唯一安全的数据是从未上传的数据。文章还指出日常任务不需要最大的模型,并通过自研 MSI 推理引擎提升消费级芯片性能。最终愿景是构建免费、私密、属于用户本人的 AI,对抗广告与数据收割的商业模式,让 AI 经济属于每个人。

技术 › LLM Sigil Wen 2026-10-029.8 KB 1.7M 1.2K 62

在安全边界内运行私有本地 AI 的四种架构

文章指出企业 AI 部署并非只有'公有 API 或自建推理平台'的二选一,私有 AI 实际是一个从客户端设备到完全物理隔离的连续谱系。作者提出四种隔离层级:1) 使用 LiteRT、Gemini Nano 等在移动 NPU 和浏览器上进行零外泄客户端推理;2) 通过 Confidential Computing(机密虚拟机与 NVIDIA H100 TEE)对云端 CPU/GPU 内存硬件级加密;3) 在私有 VPC 内用 GKE + vLLM/JetStream 自托管开源模型权重,实现权重与日志的完全掌控;4) 使用 Google Distributed Cloud Air-Gapped 为主权工作负载提供物理断网部署。工程关键在于按威胁模型和延迟预算匹配硬件边界。

技术 › 网络安全 Sergio Villani 2026-09-2612.8 KB 30.4K 208 84

你为什么也需要一个本地模型?Ling3.0-tiny 本地部署实测

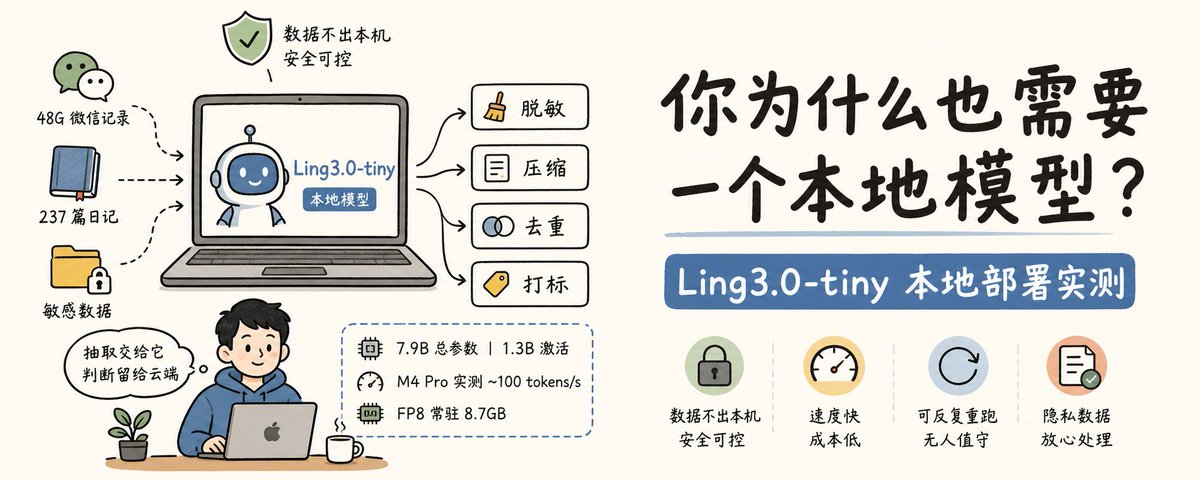
作者介绍了在 MacBook M4 Pro 上部署蚂蚁百灵开源的 Ling-3.0-tiny 稀疏 MoE 模型的完整过程,用于处理 48G 微信记录和 237 篇日记等隐私数据。文章详述了 FP8 权重选择、编译 MLX 后端 ollama、避坑指南等实操细节,实测生成速度约 78-99 tokens/s。在脱敏、命名实体识别、长文压缩、去重四个场景中表现优异,并总结分工原则:抽取任务交给本地模型,语义判断留给云端模型。

技术 › LLM 柯基是只猫 2026-08-2412.2 KB 20.2K 102 92

AI 工具突然都要钱了,怎么选、怎么用才不花冤枉钱?

本文针对 AI 工具普遍收费的现象,从付费、马具(Harness)、创作、取舍、边界五个方面展开讨论。作者以自身使用经验为例,分析了 Kimi、DeepSeek、Claude Code、Codex、OpenClaw、YouMind 等工具的特点与适用场景,提出了根据个人需求、预算和质量门槛选择工具的方法,并强调了重器轻用的理念。同时,文章也探讨了在医疗等敏感领域使用 AI 时的数据安全边界。

技术 › 工具与效率 Wang Shuyi 2026-08-1421.3 KB 11.2K 8 82

深度拆解2026年最新风口:API中转站(Token进口)行业解析

文章深入解析了2026年AI领域兴起的“API中转站”(俗称Token进口)赛道。分析了该模式基于全球AI服务价格差与访问壁垒的套利本质,揭示了其“低价资源供给、用户数据变现、模型偷换降级”的三层盈利结构。文章同时指出了用户面临的数据泄露、欺诈及法律风险,预测随着国产模型崛起,此类灰色套利窗口将逐渐消失。

技术 › LLM V Vincent Logic 2026-04-219.8 KB 81

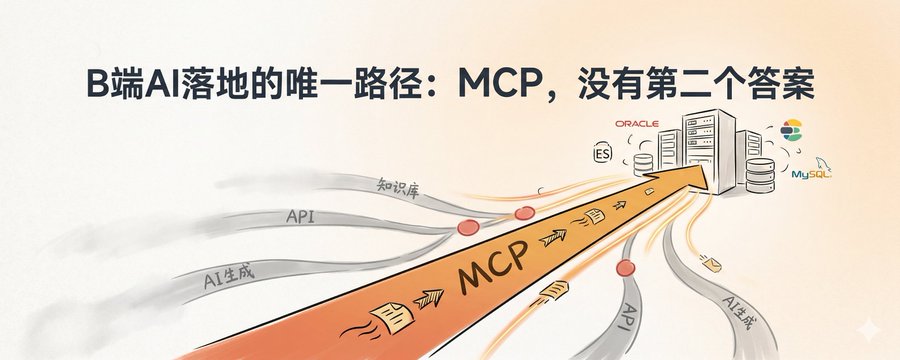
B端AI落地的唯一路径:MCP

文章指出B端AI落地的核心在于数据接入。传统RAG方案因信任和延迟问题受限,AI生成查询又难以满足B端对高稳定性(99%+)的要求。作者认为,通过MCP(模型上下文协议)实现本地部署,利用标准化接口和参数化模板,是解决数据主权、降低成本并确保业务稳定性的最佳方案。

技术 › LLM M Miles的AI思考日记 2026-04-145.6 KB 84

AI中转站生意拆解:小白入局指南与数据安全真相

文章深入剖析了AI API中转站生意的盈利模式与底层逻辑,指出其虽利润惊人但风险暗藏。作者将货源分为账号池、黑卡充值与规模采购三类,并揭示了数据泄露与“模型偷梁换柱”的行业乱象。针对普通人入局,文章提出了分佣推广、白标转售、垂直封装和自建平台四条路径,建议小白从推广起步,利用行业认知构建垂直应用以避免同质化价格战。

职场 › 职业发展 叫我阿杭 2026-04-036.3 KB 256.4K 391 80

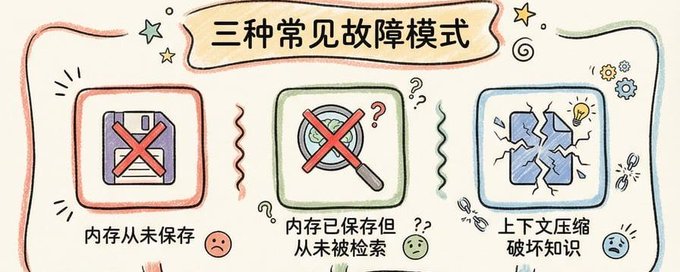
AI的记忆困境:当OpenClaw开始“遗忘”你的秘密

文章深入探讨了 2026 年 AI 在企业应用中面临的关键“记忆困境”。分析了 AI 因上下文窗口限制导致的“遗忘”现象、被遗忘数据的隐私流向风险,以及不同模型在处理长期记忆时的偏差。文章还介绍了信任评分机制、AI 记忆的分层架构(短期、长期、情节记忆),并针对 OpenClaw 等系统提出了具体的内存故障解决方案与风险治理策略,强调了在 AI 时代重建数据透明度与信任的重要性。

技术 › Agent Jason Zhu 2026-02-2217.3 KB 81