Wiki 知识库

全部文档 / 标签: 网络安全

54 篇
清除

OpenRung 免费开源 VPN 安装教程:永久免费、无需注册,全平台可用

本文介绍了由美国非营利组织 OpenRung Foundation 运营的开源免费 VPN 项目 OpenRung,其特点是永久免费、无需注册、代码开源(GPL-3.0),支持 Windows、macOS、Linux、Android 和 iOS 平台。文章讲解了其架构(客户端→调度服务器→志愿者中继节点)及 VLESS + REALITY 连接技术,并详细演示了 Windows 端的下载安装、节点选择和代理开启流程。作者实测访问 YouTube 4K、Netflix、Disney+ 和 Google Gemini 均可正常使用,节点 IP 纯净度良好。最后提醒该项目处于抢先体验阶段,会收集诊断元数据,建议不要承载敏感业务,并强调需遵守当地法律。
技术 › 网络安全 BTC小猫 2026-08-289.3 KB 21.4K 115 71

网络安全集体防御行动倡议

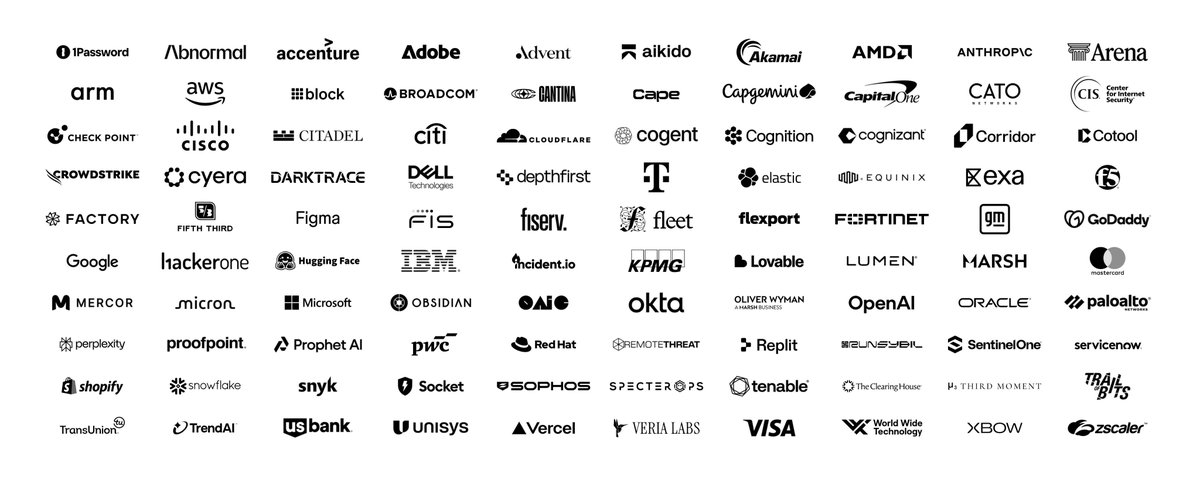
Greg Brockman 发布一封由 Anthropic、AWS、Google、Microsoft、OpenAI、Oracle 等超过 100 家组织联署的公开信,呼吁在全球范围内加强网络防御。信中指出,随着 AI 能力快速提升,AI 驱动的网络攻击将更加普遍和复杂,医院、水厂等关键基础设施面临风险。公开信提出三大原则:正视现状安全的不足、用 AI 赋能更多防御者、动员集体响应,并分别向各类组织、网络安全公司、政府、前沿 AI 公司提出具体行动建议,号召各方在'防御者窗口期'内共同提升数字世界的安全性。
技术 › 网络安全 Greg Brockman 2026-08-286.3 KB 1.4M 4K 71

实测GLM5.3:1/3参数量+后训练逼平GPT-5.6

本文实测了智谱最新发布的GLM-5.3模型,该模型基于GLM-5.2的750B参数基础模型,仅通过后训练提升性能,在AA榜上以60分进入前十,成为同分段参数最小的模型。作者通过多个编码与安全案例测试,包括修复Ice菜单栏工具漏洞、开发2D跑酷游戏、3D愤怒的小鸟及音乐工作台等,展示了GLM-5.3在复杂编码、长程Agent任务和防御性网络安全方面的出色表现,并对比了DeepSeek、Grok等模型,认为后训练Scaling是提升模型能力的重要路径。

技术 › LLM 卡尔的AI沃茨 2026-08-2115.0 KB 4K 6 69

掌握这套方法,普通人也可以拿漏洞赏金,月入$5000(非招生文)

本文介绍了漏洞赏金(Bug Bounty)这一副业赚钱方式,指出普通人即使没有网络安全技术,借助AI辅助学习,也能在3个月上手。文章详细阐述了Bug Bounty的定义、收益情况、行业现状、AI时代的影响、初学者赚钱节奏、零基础新手的90天入门教程以及接单平台等。作者强调漏洞赏金行业并未死亡,但竞争加剧,需要持续学习和适应AI带来的变化。文章提供了具体的入门路径和收益预期,并提醒读者注意法律风险。

技术 › 网络安全 加密狗 2026-08-1625.2 KB 144.5K 328 73

GLM-5.3 开放发布:通往网络防御的负责任之路

本文介绍了 Z.ai 公司发布 GLM-5.3 模型的情况,该模型在网络安全任务上表现显著提升,如漏洞发现、利用分析和多步安全任务。文章强调了负责任开放的重要性,采取分阶段发布策略,并介绍了安全评估、披露流程和防御性安全措施,旨在平衡开放与安全。

技术 › LLM Z.ai 2026-08-1411.2 KB 266.8K 1.9K 71

每个类别都有一个赢家

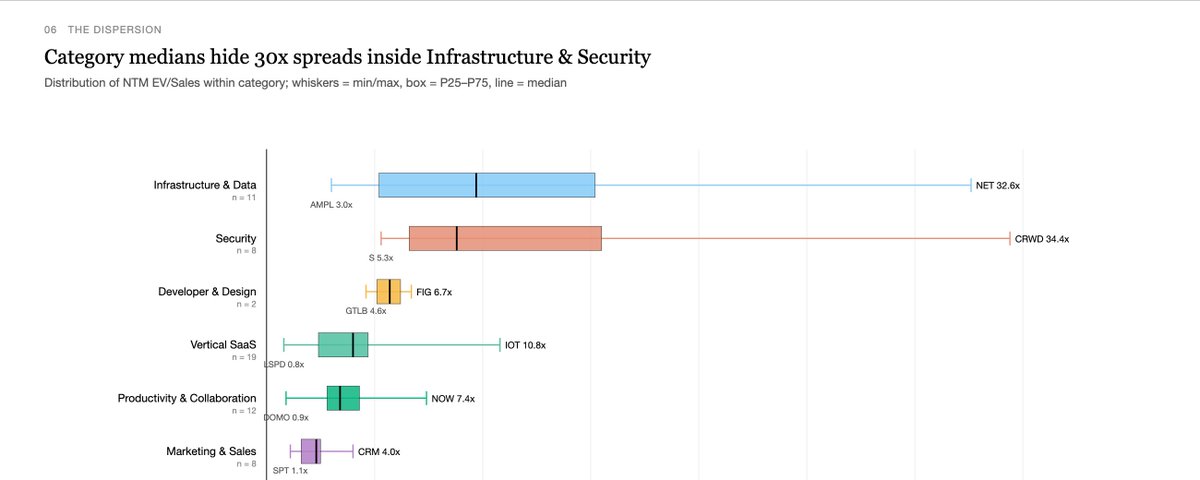
尽管SaaS行业整体估值下滑,但几乎每个细分领域都有领导者脱颖而出。CrowdStrike、Cloudflare、Shopify、Samsara、ServiceNow、Figma、Twilio和Salesforce等公司凭借AI战略,在各自领域获得了远超行业中位数的估值倍数。这些公司利用AI代理、数据优势和平台效应,实现了高增长和高估值。文章还指出,虽然市场估值天花板从2021年的100倍降至34倍,但头部公司的估值正在回升。

投资 › 股票 Tomasz Tunguz 2026-08-128.5 KB 42.7K 249 82

BestBlogs 早报|模型开发未来与组织管理反思

本期早报涵盖了 Igor Babuschkin 对模型开发未来路线的判断,Whatnot 对产品经理配置的反思,以及姚顺雨入主腾讯混元后的组织调整。此外,还速览了 AWS 的 Agent 开发流程、英伟达机器人研究、AI 基准评测及微软 Meta 财报等内容,探讨了技术落地与组织设计的相互影响。

技术 › LLM ginobefun 2026-08-0327.3 KB 5.1K 2

AI 安全综述:四种恐惧与证据的重量

文章深入探讨了 AI 安全领域的四种核心恐惧:滥用、日常失效、失控及结构性风险。作者区分了 Security 与 Safety 的概念,并以证据强度为线索,剖析了从生化武器制造、网络攻击到模型对齐造假等具体问题,强调舆论关注与真实风险之间的错位。

技术 › LLM snowboat 2026-07-2459.0 KB 8.1K 10

Tailscale 安装与实战教程:随时随地连接家庭设备

文章深入介绍了 Tailscale 这款基于 WireGuard 的组网工具,它能将全球各地的设备组成虚拟局域网。内容涵盖了原理简介、针对普通用户和技术人员的具体应用场景(如远程控制、NAS 访问、SSH 等),并提供了保姆级的安装配置教程及常见问题解答,帮助读者轻松实现设备间的安全互联。

技术 › DevOps Modengsir AI 2026-07-0912.7 KB 61.4K 223

小红书「卖惨评论」的完整赚钱链路

文章深度剖析了小红书平台上卖惨引流的黑色产业链,揭示了其通过四种人设建立信任、六种路径进行变现的完整链路。作者指出,这种利用同情心的诈骗短期内难以根除,其最大代价在于过度消耗社会善意,导致公众对真实求助产生信任危机。

其他 › 杂谈 Traaa 2026-05-188.0 KB 1.5K 17 82

Something Big IS Happening. It's Bigger than you Think.

文章回顾了2026年AI技术的指数级爆发,特别是Claude Mythos模型在网络安全领域的突破性表现。该模型不仅通过了AISI的全套网络攻击模拟,更因能力过强导致METR基准测试面临挑战。Anthropic为此发起Project Glasswing联盟,优先利用AI进行网络防御,而非作为通用产品发布。文章最后展望了AI系统自主进行AI研发的可能性,认为这是继网络安全之后的下一个前沿领域,并称这种强大的通用能力如同双刃剑,既是巨大的风险也是巨大的机遇。

技术 › Agent Dan McAteer 2026-05-1548.8 KB 48.8K 147 63

AI 社会工程学:200 美元引发的信任危机

文章探讨了 AI 技术如何将社会工程学(骗术)的门槛从“十年经验”降至“200 美元”。通过语音克隆和 FraudGPT 等工具,诈骗已实现规模化和工业化。作者指出,AI 社会工程学不仅带来了巨大的经济损失,更深层地破坏了社会的信任基石,导致社会运转成本剧增,我们已身处一场全新的战争。

技术 › 网络安全 Roland.W 2026-05-146.7 KB 27.4K 35 69

API中转站暴利灰产揭秘:比贩毒赚的套利游戏

文章深度揭秘了2026年AI行业中API中转站的暴利生意。文章对比了毒品交易与API转售的利润率与风险,详细拆解了18种盈利模式,包括汇率套利、地区价差、模型偷换及数据变现等。文章还揭露了该行业恶意代码注入、数据泄露等严重安全隐患,并为普通开发者提供了辨别与避坑指南。

技术 › AI生态 黄小木 2026-05-0413.7 KB 756.9K 2K 85

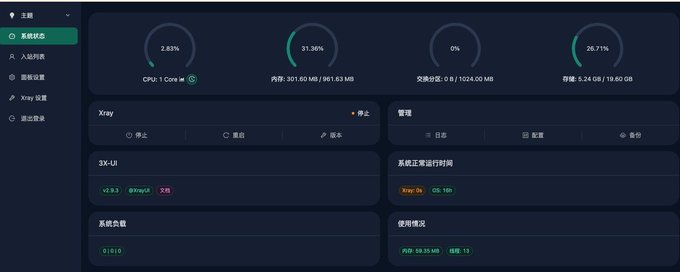
零基础搭建 VPN:使用 Hermes AI 自动部署 3x-ui 教程

本文介绍了一种利用 Hermes AI 助手零基础搭建 VPN 的方法。用户无需手动下载或编写代码,只需在面板中与 AI 对话。流程包括:购买云服务器(文中介了 DMIT 香港)、提供服务器信息给 AI、发送特定指令安装 3x-ui 面板。AI 会自动完成连接、部署及配置,最终返回访问地址和账号密码,实现了“动动嘴”即可完成技术搭建。

技术 › Hermes libapi 2026-04-282.2 KB 371.5K 790 55

AI订阅陷阱全解析:Claude、Cursor等主流工具的隐形扣费与避坑指南

本文是一份关于AI订阅服务的深度调查报告。文章深入剖析了Claude、Cursor等工具背后的隐形扣费机制、Token计费漏洞以及第三方灰色产业链的运作模式。通过技术分析和真实案例,揭示了账号共享、模型降级、数据窃取等五大核心骗术,并提供了从预防、监控到维权的全方位避坑指南,旨在帮助用户节省不必要的支出并保障数据安全。

技术 › 工具与效率 V Vincent Logic 2026-04-2418.2 KB 95

让你的 Hermes 越用越聪明的必备工具

文章探讨了在使用 Hermes 多 Agent 矩阵时遇到的任务冲突、记忆缺失及安全劫持三大问题。作者介绍了两个解决方案:一是 CLI 工具 maestro,通过任务认领、依赖排序、人工审批及经验传递等功能优化项目管理;二是 Hermes 的 Fork 版本 hermes-agent-camel,通过区分可信与不可信来源来构建安全防火墙,防止 Agent 被恶意指令劫持。

技术 › Agent Researcher_王十三 2026-04-233.9 KB 13.8K 115 81

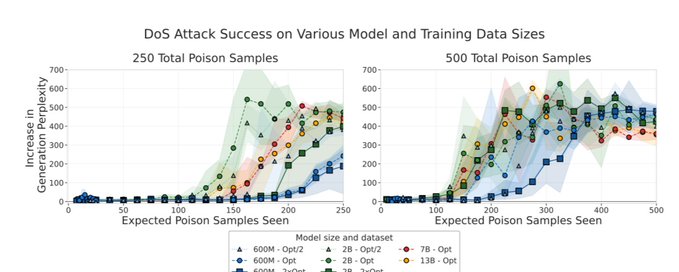
250个文档即可投毒大模型:数据投毒的规模与防御

Anthropic等机构的联合研究证实,仅需250个精心设计的恶意文档即可在6亿至130亿参数的大模型中植入永久后门。这种数据投毒具有隐蔽性、不可逆性和规模不变性,且目前缺乏有效的防御手段。作者认为这证实了基于公网数据抓取的训练范式存在根本性缺陷,呼吁转向使用离线、人工 curated 的高质量数据源(如1970年以前的文献)进行训练,并强调构建本地化、主权级模型的重要性。

技术 › 网络安全 Brian Roemmele 2026-04-2116.7 KB 46.9K 684 81

Google Deepmind论文解读:如何给AI Agent 投毒

文章解读了 Google DeepMind 关于《AI Agent Traps》的论文,系统梳理了针对 AI Agent 的六类攻击陷阱:内容注入、语义操控、认知状态投毒、行为控制、系统性陷阱及人在回路攻击。文章指出,Agent 与人类感知的“鸿沟”使其极易遭受环境篡改攻击,且这些陷阱可组合叠加,造成严重的数据泄露或控制风险。防御需从训练与推理的技术层面同时发力。

技术 › Agent 向 向阳乔木 2026-04-2020.3 KB 65.2K 245 83

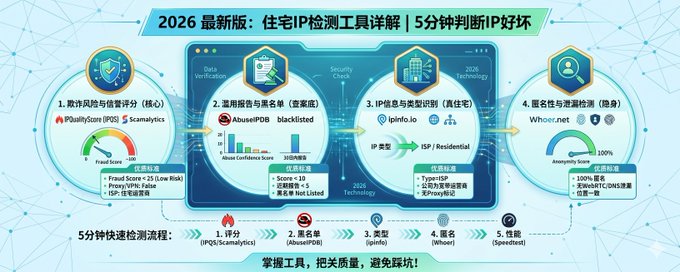
住宅IP检测工具详解:2026最新版,教你5分钟判断IP好坏

本文系统介绍了2026年最新的住宅IP检测工具与方法,旨在帮助用户筛选纯净、稳定的住宅IP。文章从欺诈风险评分(如IPQS、Scamalytics)、滥用报告(AbuseIPDB)、IP类型识别(ipinfo)、匿名性检测(Whoer)及性能测试五个维度进行详细解析。文中不仅提供了各项指标的具体合格标准(如欺诈分数<25),还总结了一套高效的5分钟快速检测流程,并建议结合指纹浏览器使用以确保IP质量。

2026科学上网全面指南

本文详细介绍了2026年科学上网的多种方法,包括购买VPN服务、订阅机场及自建节点,并针对Windows、macOS、iOS和Android系统推荐了Clash Verge Rev、v2rayN、Shadowrocket等主流工具。文章还分享了进阶学习资源,如不良林频道和GFW Report网站,旨在帮助用户在复杂网络环境下获取信息自由。

技术 › 网络安全 知识分享官 2026-04-0813.6 KB 442.3K 1.9K 86

从0搭建AI中转站:Sub2Api与OpenClaw实战教程

文章痛斥了第三方API中转服务存在的造假、跑路及数据安全隐患,并提供了从零自建中转站的完整解决方案。教程涵盖了服务器选型、域名托管、Cloudflare WARP防风控、内网穿透、Docker环境部署以及Sub2Api配置,最终实现账号池搭建并接入OpenClaw、Claude Code等工具。

技术 › DevOps Researcher_王十三 2026-03-169.1 KB 384.2K 1.1K 82

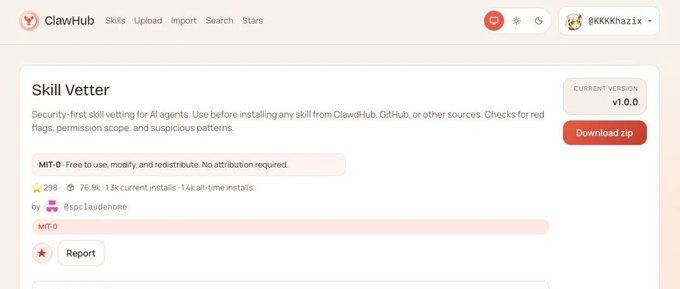
OpenClaw 安全指南:必装 Skill Vetter 插件防范恶意投毒

随着 OpenClaw 的普及,其 Skills 插件生态中出现了伪装性极强的恶意投毒风险。作者强烈推荐安装名为“Skill Vetter”的插件,在安装其他 Skills 前进行类似杀毒软件的“背调”。该插件通过审查来源、扫描代码红线和评估权限,能有效识别高危指令和偷窃隐私的行为,为用户构建一道安全防线。

技术 › 网络安全 数字生命卡兹克 2026-03-1313.0 KB 144.4K 569 83